対象となる環境
少ない拠点と限られた担当者で運用するネットワーク
組織の規模が小さくても、PC、プリンター、電話、カメラ、業務専用端末、無線端末など、管理対象となる機器は多岐にわたります。
担当者がほかの業務を兼務している場合や、設定変更を外部の保守事業者へ委ねている場合は、導入後の確認作業を増やしすぎない構成が必要です。
- 単拠点または少数拠点で運用している。
- PC、プリンター、電話、カメラ、業務専用端末などが同じ拠点に接続している。
- 有線端末と無線端末が混在している。
- 専任の情報システム担当者を置かず、ほかの業務と兼任している。
- ネットワーク機器の保守や設定変更を外部へ委託している。
- 長時間の停止や複雑な運用手順を受け入れにくい。
確認したい通信
接続端末の増加と、担当者へ集中する運用負荷
何が接続しているかを把握しにくい
機器の追加や入れ替えを都度記録できないと、管理台帳と実際の接続状況が一致しないことがあります。
問題が起きたときに確認対象を絞るには、端末がどこに接続し、通信がどの経路を通るかを確認できる状態が必要です。
端末へ同じ対策を適用できない
PCにはセキュリティソフトを導入できても、プリンター、カメラ、電話、業務専用端末には追加できない場合があります。
端末側で揃えられない範囲は、対象端末の通信が通るネットワーク側で補完する必要があります。
必要な通信と不要な通信が分かれていない
一つのネットワークへ多様な端末を接続していると、業務上は相互に通信する必要がない端末の間にも到達経路が残る場合があります。
一方で、既存の通信を確認せずに一律の制御を適用すると、業務に必要な通信へ影響する可能性があります。
確認と対応が担当者へ集中する
機器ごとに管理画面や連絡先が分かれていると、兼任担当者が異常の有無と対応先を判断するまでに時間がかかります。
導入時には、日常的に確認する項目と、外部の保守事業者へ連絡する条件を決めておく必要があります。
解決方針
守る業務に近い場所を選び、確認と制御を段階的に始める
優先する接続場所を決める
すべてのネットワーク機器を同時に変更せず、業務上の影響が大きい端末や、端末が集中する場所を優先します。
有線端末が接続する場所ではIntelligent Defense Switch、無線端末が接続する場所ではSecurity APを検討します。
接続端末とイベントを確認する
対象端末の通信がTiFRONTを通過する構成にし、ネットワーク側から確認できる接続端末とイベントを、構成図や管理台帳の更新に利用します。
TiFRONTだけで端末の用途、管理主体、脆弱性、必要通信まで自動的に特定するものではないため、確認した情報をもとに担当者が整理します。
検知から始めて業務への影響を確認する
通信の遮断が業務へ与える影響を判断しにくい場合は、TiMatrixの対応項目を検知モードで運用し、検知による通信遮断を行わずにイベントとアラートを確認できます。
選択できる動作は項目ごとに異なるため、対象項目で検知モードを利用できることを事前に確認します。
必要な通信を確認して範囲を分ける
通信範囲の制御が必要な場合は、端末や通信の条件に応じて必要な通信を整理し、Intelligent Defense Switchを通過する通信へポリシーを適用します。
業務に必要な通信と例外を確認してから、対象範囲を決めます。
日常運用の担当を決める
TiControllerを使用する構成では、管理対象となるTiFRONT、端末、イベント、ポリシーを共通の管理体系で扱います。
組織内の担当者が確認する項目、保守事業者へ依頼する作業、問題発生時の連絡先を導入前に決めます。
配置する場所
業務端末と上位ネットワークの間にあるアクセスエッジ
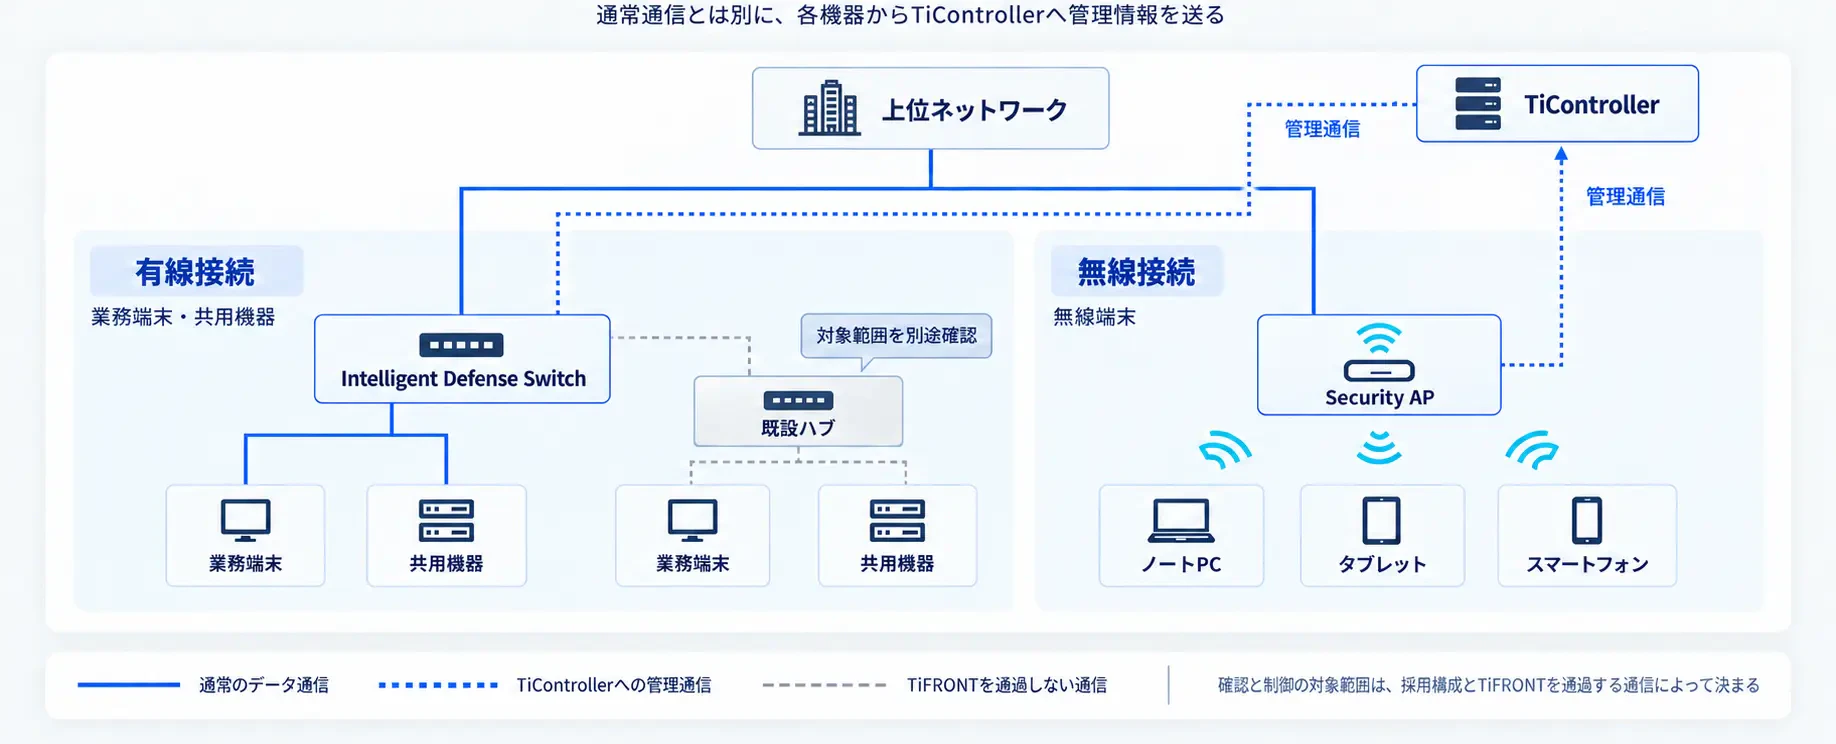
Intelligent Defense Switchは、PC、プリンター、電話、カメラ、業務専用端末などが有線で接続するアクセスエッジへ配置します。
Security APは、PC、スマートフォン、タブレット、無線対応機器などが無線で接続する場所へ配置します。
対象となる通信が各機器を通過するとき、対応する機能による可視化、検知、通信制御の対象になります。
下位の既存スイッチ内で完結する通信や、TiFRONTを通らない別経路の通信は、同じ範囲で確認または制御できません。
一つの拠点で、有線と無線の接続場所を分ける
使用する製品と機能
小規模組織で使用するTiFRONT
TiFRONT Intelligent Defense Switch
有線端末が接続するアクセスエッジで、対応機能の実行点になる
TiFRONT Security AP
無線端末の接続環境を提供し、TiControllerによる管理対象になる
TiController
管理対象となる機器、端末、イベント、ポリシーの運用をまとめる
TiMatrix
通過する通信から対応する攻撃通信を識別し、設定に応じて検知または制御する
vCAT
仮想的なトラップへの接続を手掛かりに、確認すべきアクセス元端末と事象を把握する
TiFRONT ZT
Intelligent Defense Switchを通過する通信へ、端末や通信の条件に応じたポリシーを適用する
※ 利用できる製品と機能は、モデル、PLOS、ライセンス、TiControllerとの構成によって異なります。
導入後に変わること
確認できる範囲と、対応の手順を揃える
| 導入前の状態 | 導入後に確認・実行できること | 成立条件 |
|---|---|---|
| 管理台帳と実際の接続状況が一致していない | TiFRONTを配置した範囲の接続端末情報を、構成整理の材料にできる | 対象端末がTiFRONTへ接続していること |
| 端末へセキュリティソフトを追加できない | 通過通信をネットワーク側の確認対象にできる | 対象通信がTiFRONTを通過すること |
| 通信を遮断した場合の影響が分からない | TiMatrixの対応項目を検知モードで運用し、イベントとアラートを確認できる | 対象項目で検知モードを利用できること |
| 必要な通信と不要な通信が整理されていない | 確認済みの条件に応じて通過通信へポリシーを適用できる | 必要通信、例外、対応モデル、ライセンスを確認すること |
| 確認方法が機器ごとに分かれている | 管理対象となる機器、端末、イベント、ポリシーを共通の管理体系で扱える | TiControllerの管理対象と接続条件を確認すること |
導入の進め方
代表ラインで確認してから対象を広げる
- 停止した場合の影響が大きい業務と、その業務で使う端末を整理する。
- 対象端末の接続場所と、上位ネットワークまでの通信経路を確認する。
- TiFRONTを配置する候補と、配置しても対象にならない通信を確認する。
- 使用する製品、機能、モデル、ライセンス、TiControllerの構成を選定する。
- 限定した接続場所でイベントとアラートを確認し、業務に必要な通信と例外を整理する。
- 制御を適用する項目と範囲、切り戻し方法を決める。
- 組織内の担当者と保守事業者の作業分担を決め、日常運用へ移行する。
適用前に確認すること
配置範囲と、日常的に続けられる運用を確認する
- TiFRONTを配置する接続場所と、対象端末を確認する。
- TiFRONTを通過する通信と、通過しない通信を分ける。
- 有線と無線で使用する製品と対応機能を分ける。
- 対応モデル、PLOS、ライセンス、TiControllerとの接続条件を確認する。
- 業務に必要な通信、例外、変更可能な時間帯、切り戻し手順を確認する。
- イベントとアラートを確認する担当者、保守事業者へ連絡する条件を決める。
- UTM、ファイアウォール、EDR、バックアップ、認証など、既存対策が担当する範囲を維持する。