concept
PIO-IDの特徴
PIO-IDとは
ネットワーク機器のセキュリティ強化に最適
小規模〜中規模向けのクラウド認証サービスです。
PIO-IDはクラウドベースで提供されるRADIUSサーバ、クライアント証明書などを提供しています。
TiFRONT-APなどの無線APやUTMなどのネットワーク・セキュリティ製品と連携し、 高度なセキュリティを提供します。
services
PIO-IDのサービス内容
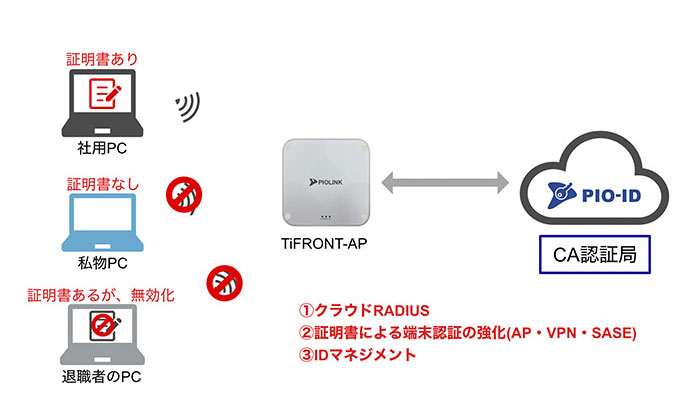
 クラウドRADIUS
かんたん設定
物理サーバの構築は不要で、クラウドベースのRADIUSを使用することで、無線APやVPNへ接続するデバイスを認証して、社内ネットワークへ安全に接続することができます。
ネットワーク機器のカタログを用意
カタログ掲載製品については、標準的なRADIUS属性やVSA(ベンダー固有属性)の設定をテンプレート化しています。
カタログに掲載がない製品も汎用的なテンプレートを用意しております。
インターネット環境に依存しない
PIO-IDは静的グローバルIPを必要としません。ダイナミックDNSの設定も不要で、導入が簡単です。
 プライベートPKI
専用のプライベートCA
お客様毎に中間CAを提供し、その中間CAでクライアント証明書を発行します。
証明書失効リスト(CRL)もお客様毎になるので、CRLのサイズが肥大化しません。
無制限のクライアント証明書
発行するクライアント証明書の枚数に制限はありません。
1ユーザーあたり何枚でもクライアント証明書を発行できるので、管理したい端末全てにインストールできます。
クライアント証明書の利用用途
クライアント認証、電子メールの暗号化、スマートカードログオンの用途で利用できます。
また、TiFRONT-APなどの無線APやVPNサーバ、CheckPointの次世代FW、UTMなどと連携し、クライアント証明書の認証を利用できます。
 シングルサインオン(SSO)
複数のクラウドサービスの管理を統合
複数のクラウドサービスのアカウントを統合し、クライアント証明書認証を用いて、認証を強化できます。
パスワードが漏洩した場合、1つのパスワードで管理しているとすべてのクラウドサービスに不正侵入されますが、シングルサインオンを利用しているとその脅威を防ぐことができます。
アプリ連携カタログ
SAMLやOIDCの設定をテンプレート化しています。オープンソース製品、ライブラリ、フレームワークについてもテンプレートを用意しております。
 設定診断(オプション)
クラウドサービスにおける設定診断
セキュリティエキスパートによる手動診断を行います。
Microsoft365、Microsoft Azure、AWSに関してCISベンチマークに基づき実施します。
複雑な設定を可視化
クラウドサービスにおける設定を可視化することで、脆弱な設定を放置することを防ぎます。
人的ミスによるセキュリティリスクの軽減に役立ちます。
 脆弱性診断(オプション)
ファイアウォール・UTMの脆弱性診断
ファイアウォール、UTMに対して、インターネットからリモートで診断します。設定ミスに伴う不要なサービスや不要なポートなどセキュリティリスクが伴う設定の確認が可能です。
セキュリティレポート
診断報告書を提出いたします。脆弱性の危険度や説明、対処方法をご提供します。