
TiFRONT ZTを検討する前に
できること
端末などの条件から、許可する通信範囲をポリシーで定めます。
対応製品
Intelligent Defense Switchで利用します。マイクロセグメンテーションを含みます。
必要構成
判断はTiController、実行はIntelligent Defense Switchが担います。
適用範囲
Switchを通過する通信へ適用します。
同じ接続範囲のままでは、
内部で移動できる経路が残る。
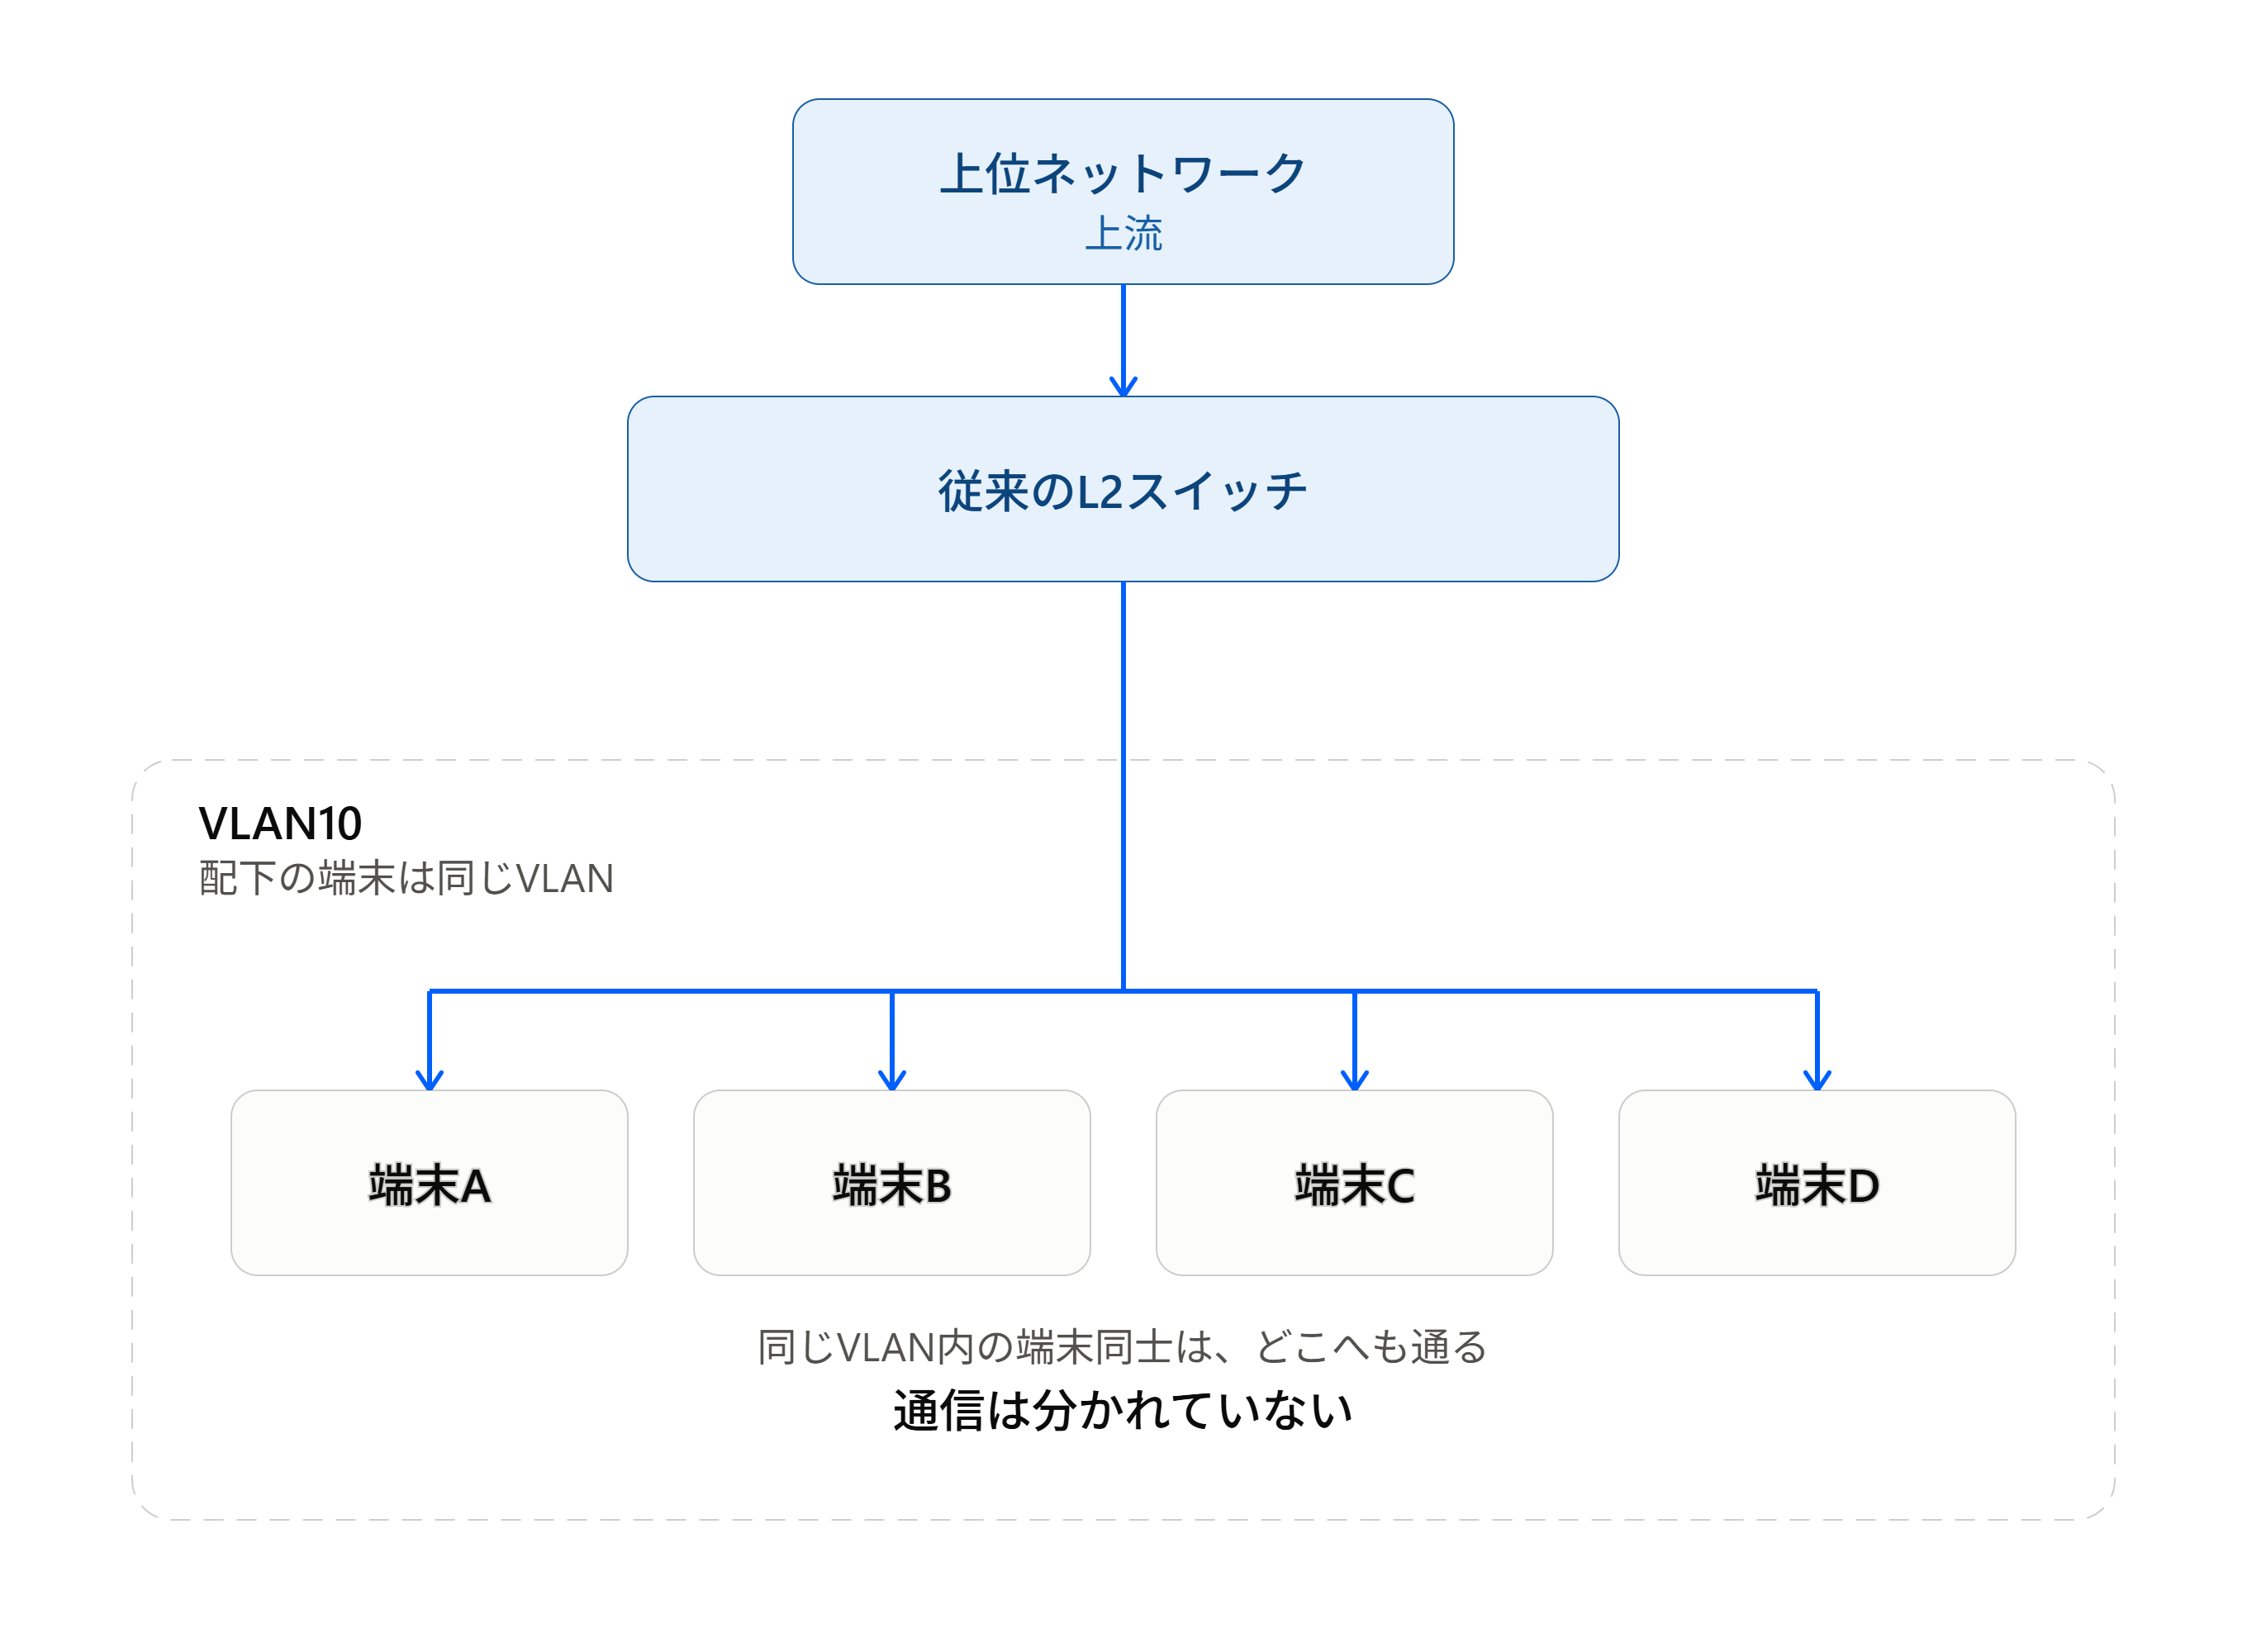
従来のL2スイッチでは、同じVLAN内の通信が分かれていないことがあります。一台の端末で問題が発生したときに、同じ範囲にあるほかの端末やシステムへ到達できる経路が残ります。
業務に必要な通信は残し、不要な通信経路をポリシーの対象とすることで、内部での拡散経路を限定します。
端末が接続するSwitchを、
ポリシーの実行点にする。
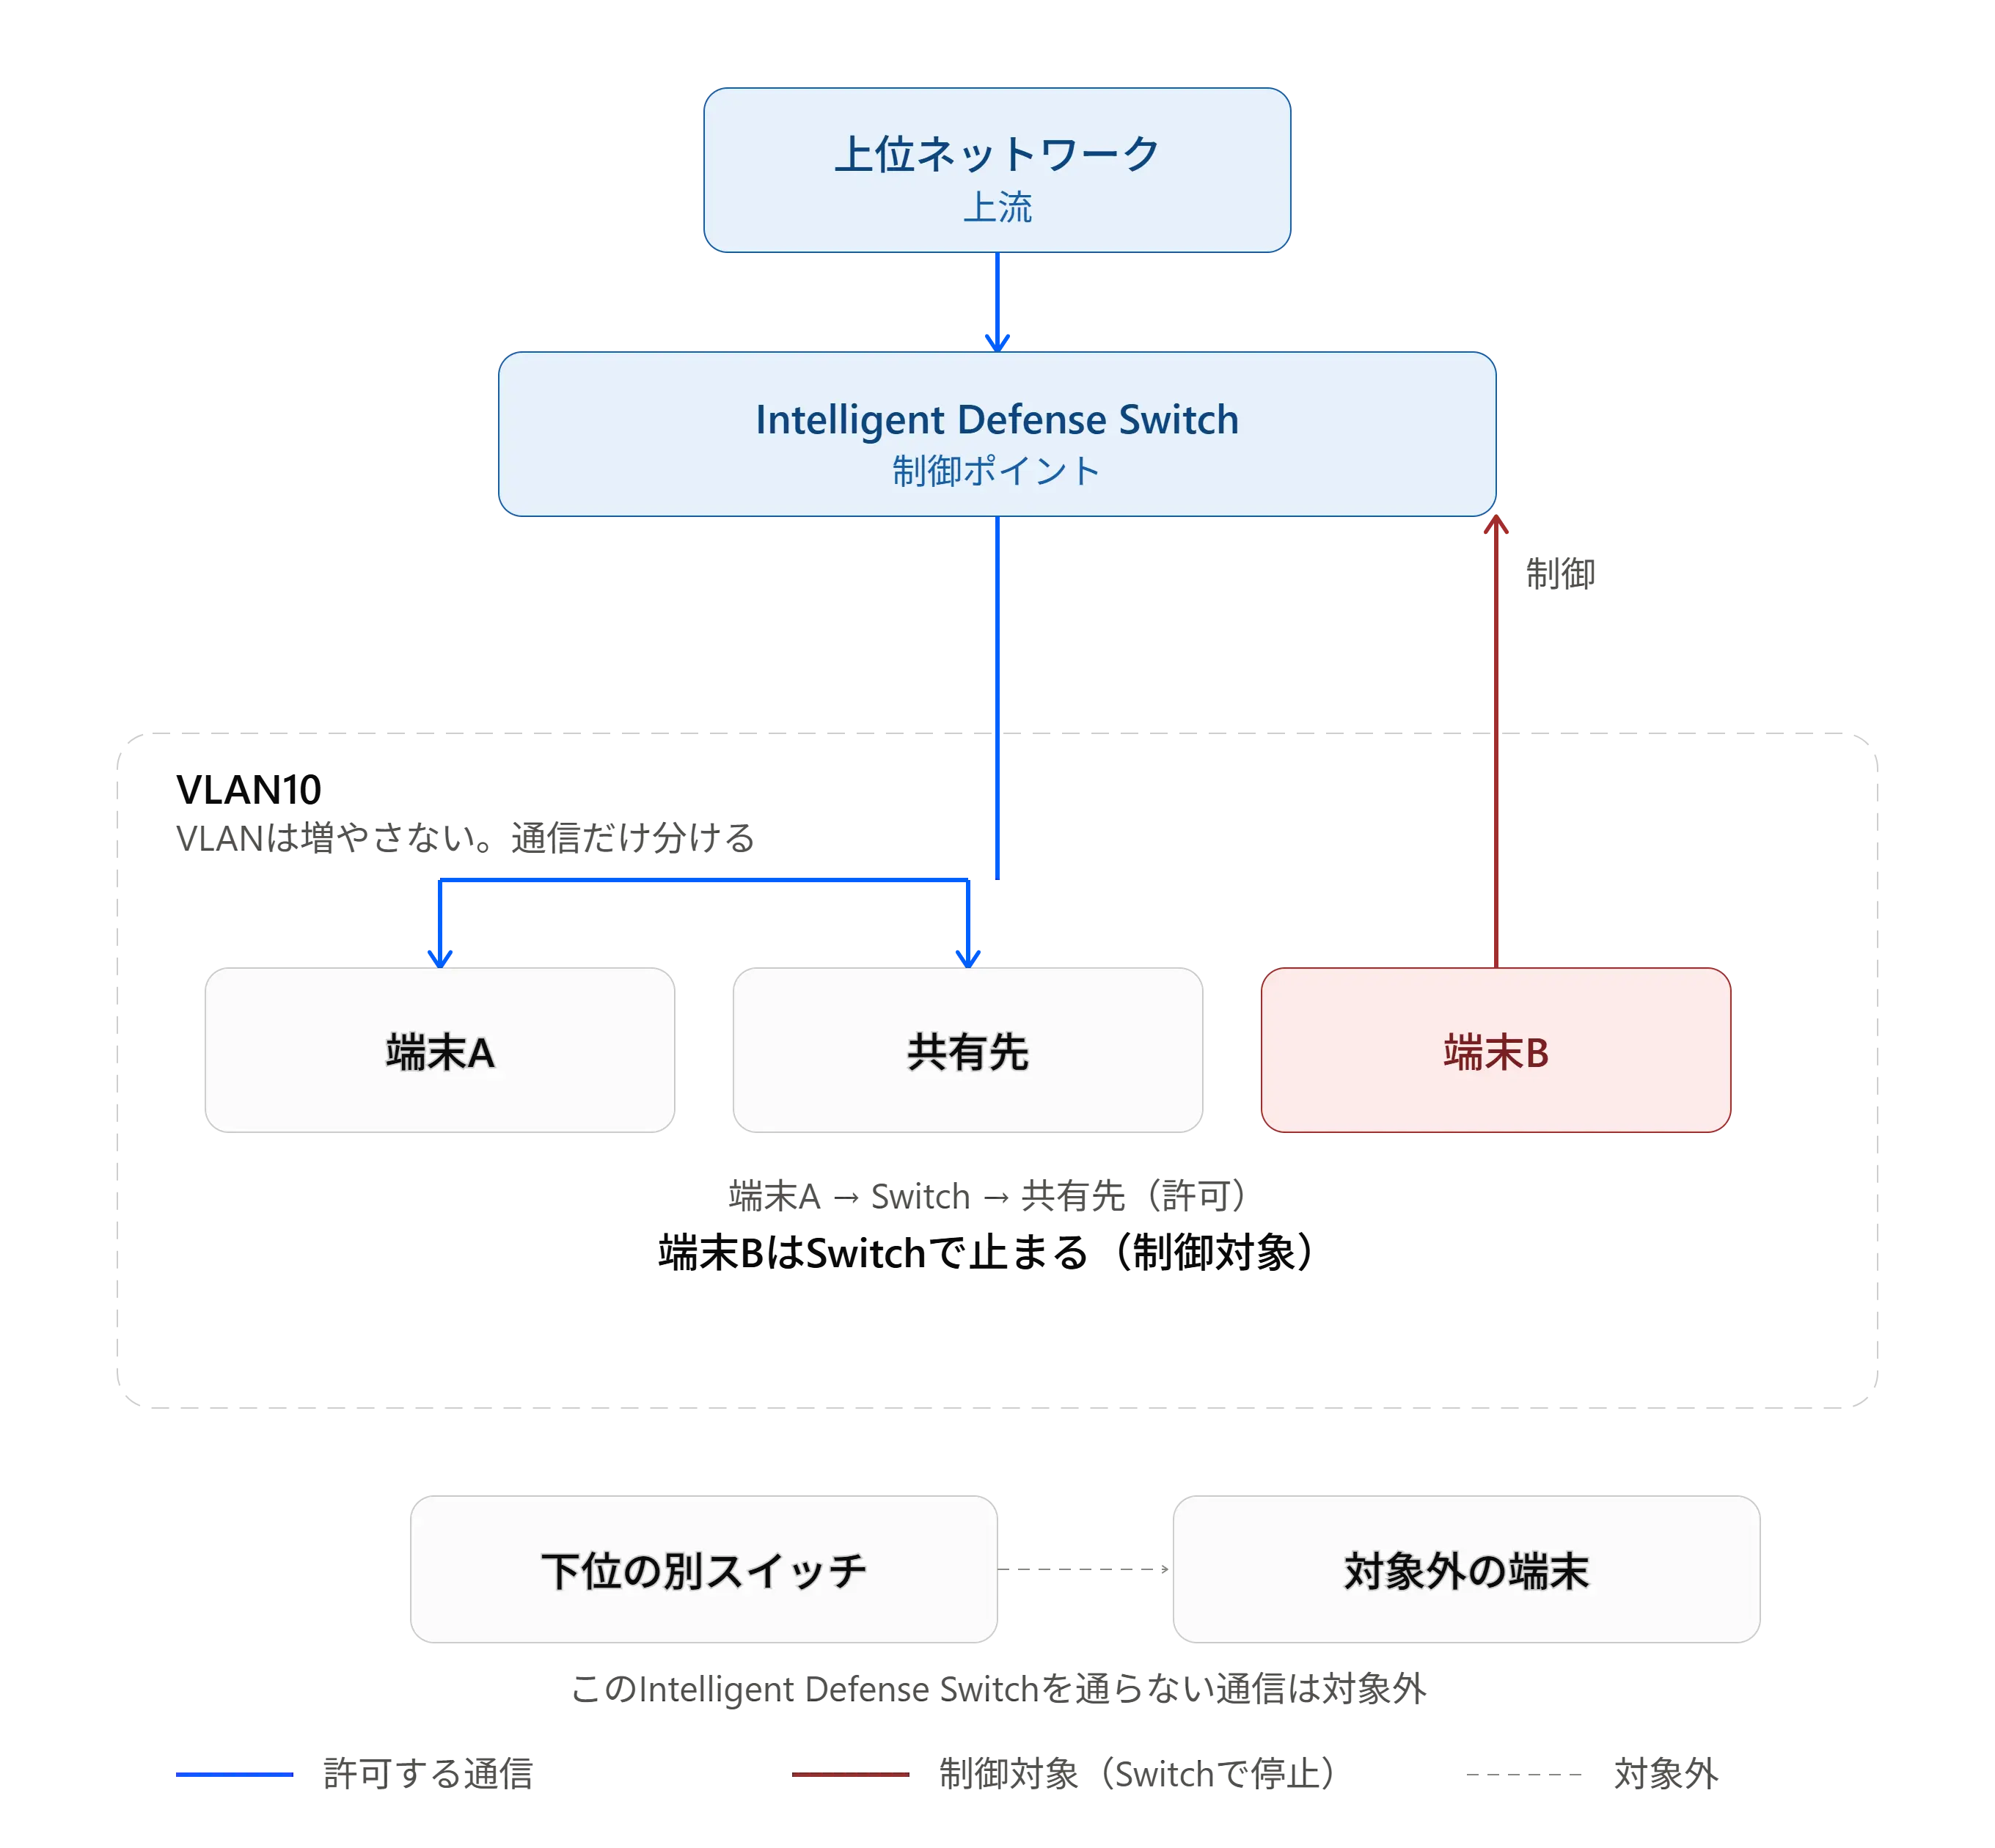
TiFRONT ZTは、Intelligent Defense Switchを通信制御の実行点として使います。判断はTiControllerが行います。
制御の効果は、対象となる通信がSwitchを通過するときに成立します。TiFRONTより下位にある別のスイッチ内で完結する通信や、別経路を通る通信は、同じ範囲で制御できない場合があります。
同じVLANでも、Switchを通る通信だけを分けられる
VLAN番号は説明用。両側ともVLAN 10。左は分かれていない。右は同じVLANのまま、Switchを実行点にする。
従来(同じVLANで分かれていない)
同じVLANのまま、Switchで分ける
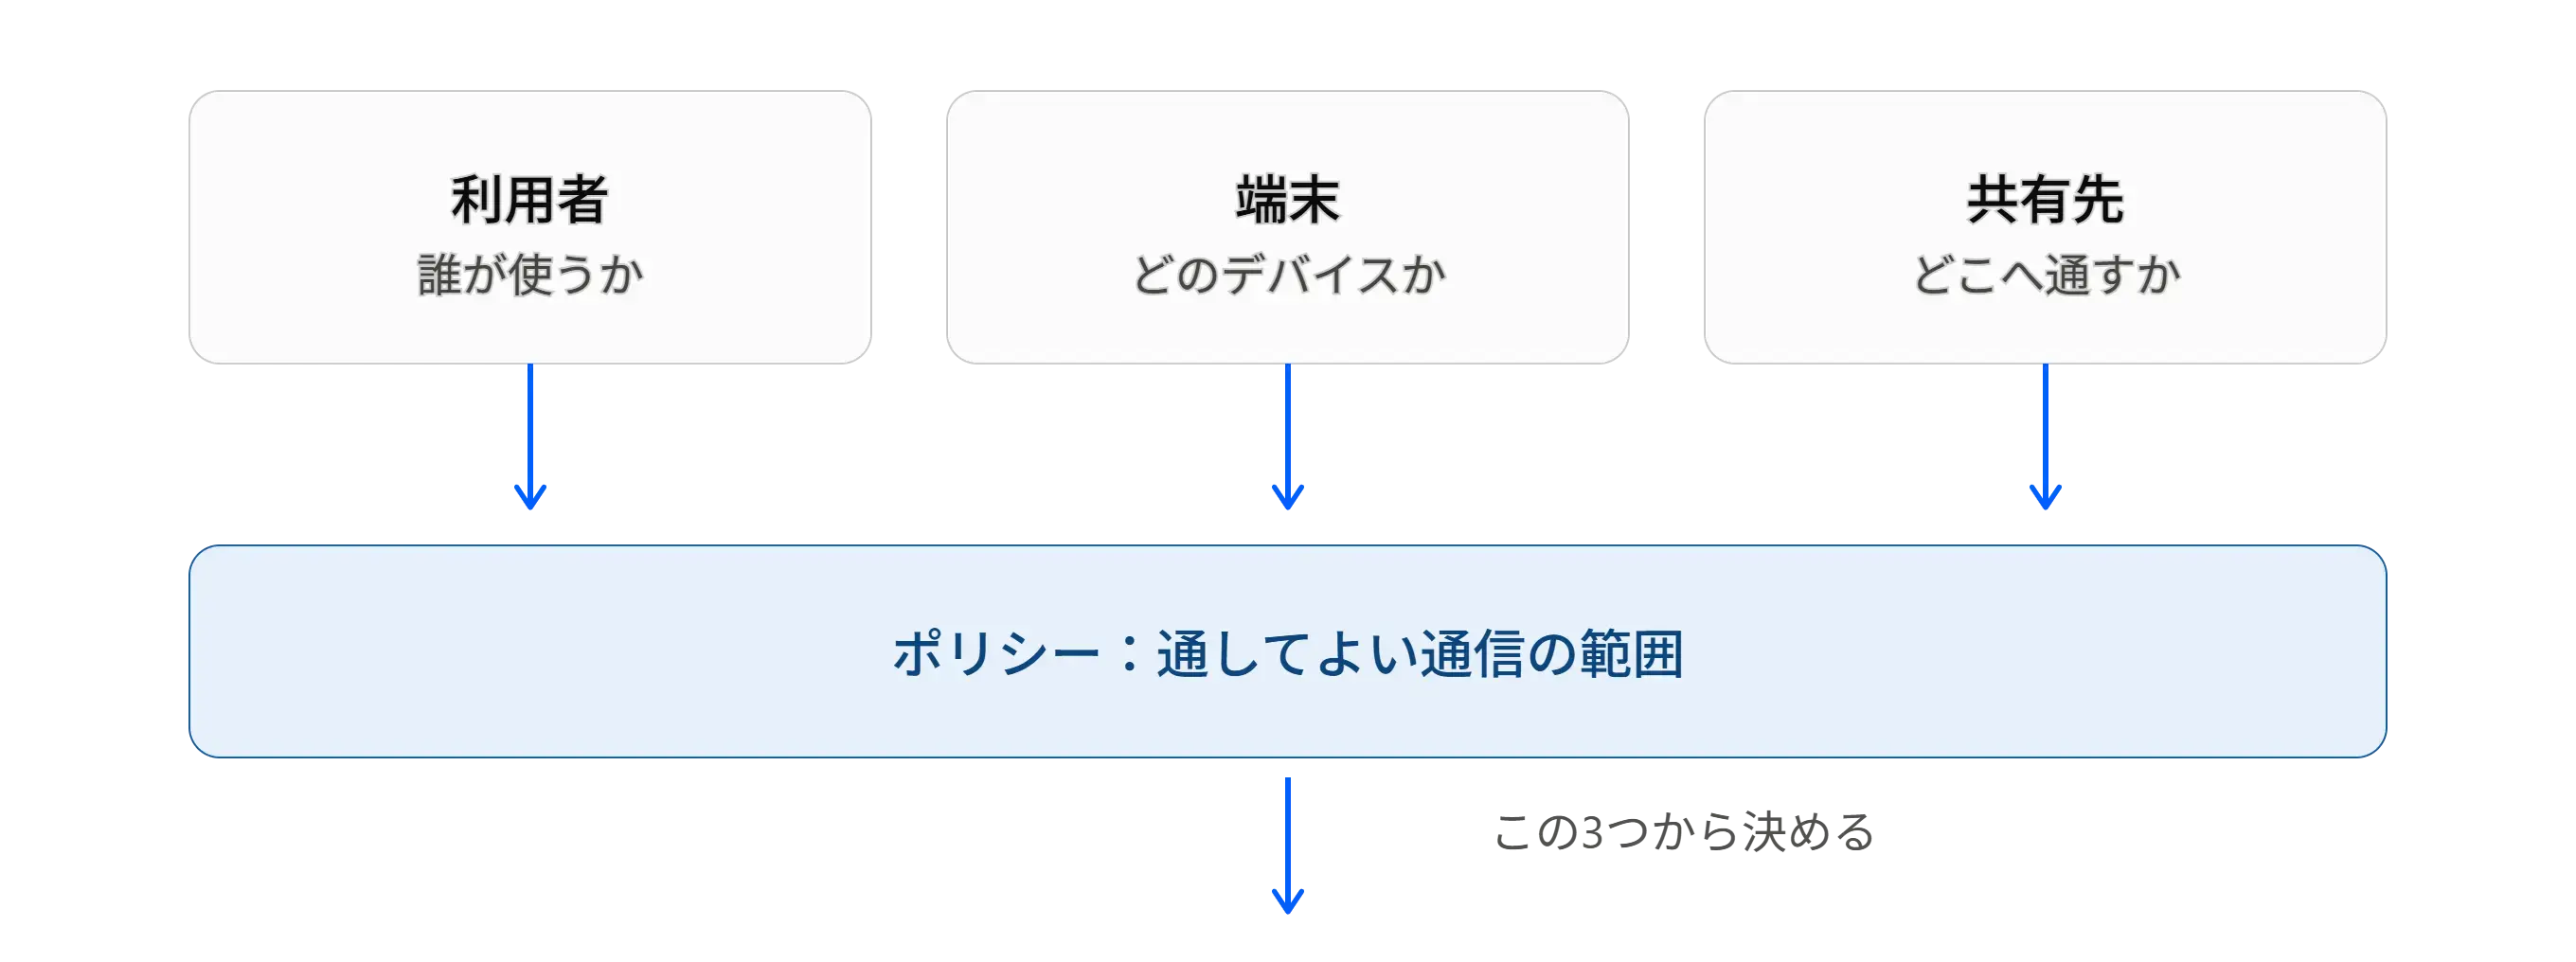
利用者、端末、リソースから
ポリシーを定義する。
TiFRONT ZTでは、次の定義をもとにポリシーを定め、Switchを通過する通信へ適用します。マイクロセグメンテーションも、この定義に基づいて通信範囲を分けます。
ユーザー定義
端末の利用者を管理します。部署や職級などを入力し、権限に応じたアクセス管理に使います。
デバイス定義
端末情報を管理します。会社端末か私物端末か、誰が使用している端末かを確認する単位になります。
リソース定義
社内の共有サーバーや複合機などのリソースを管理します。
ポリシー定義
ユーザー、デバイス、リソースの定義に基づいて、通してよい通信の範囲を定めます。
誰が・どの端末が・どこへ通してよいかを決め、
Switchで実行する
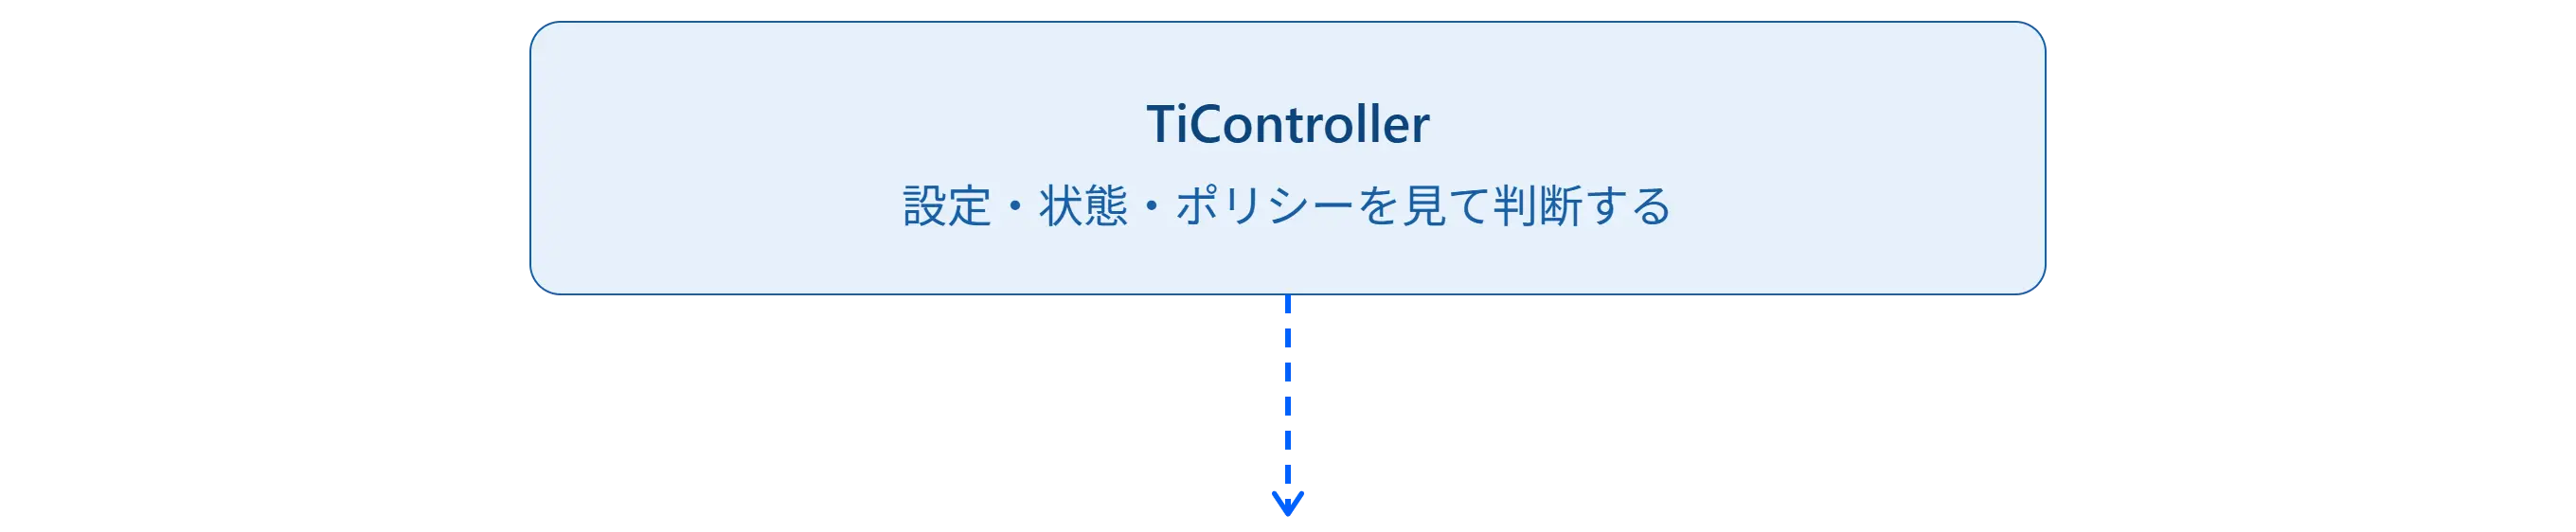
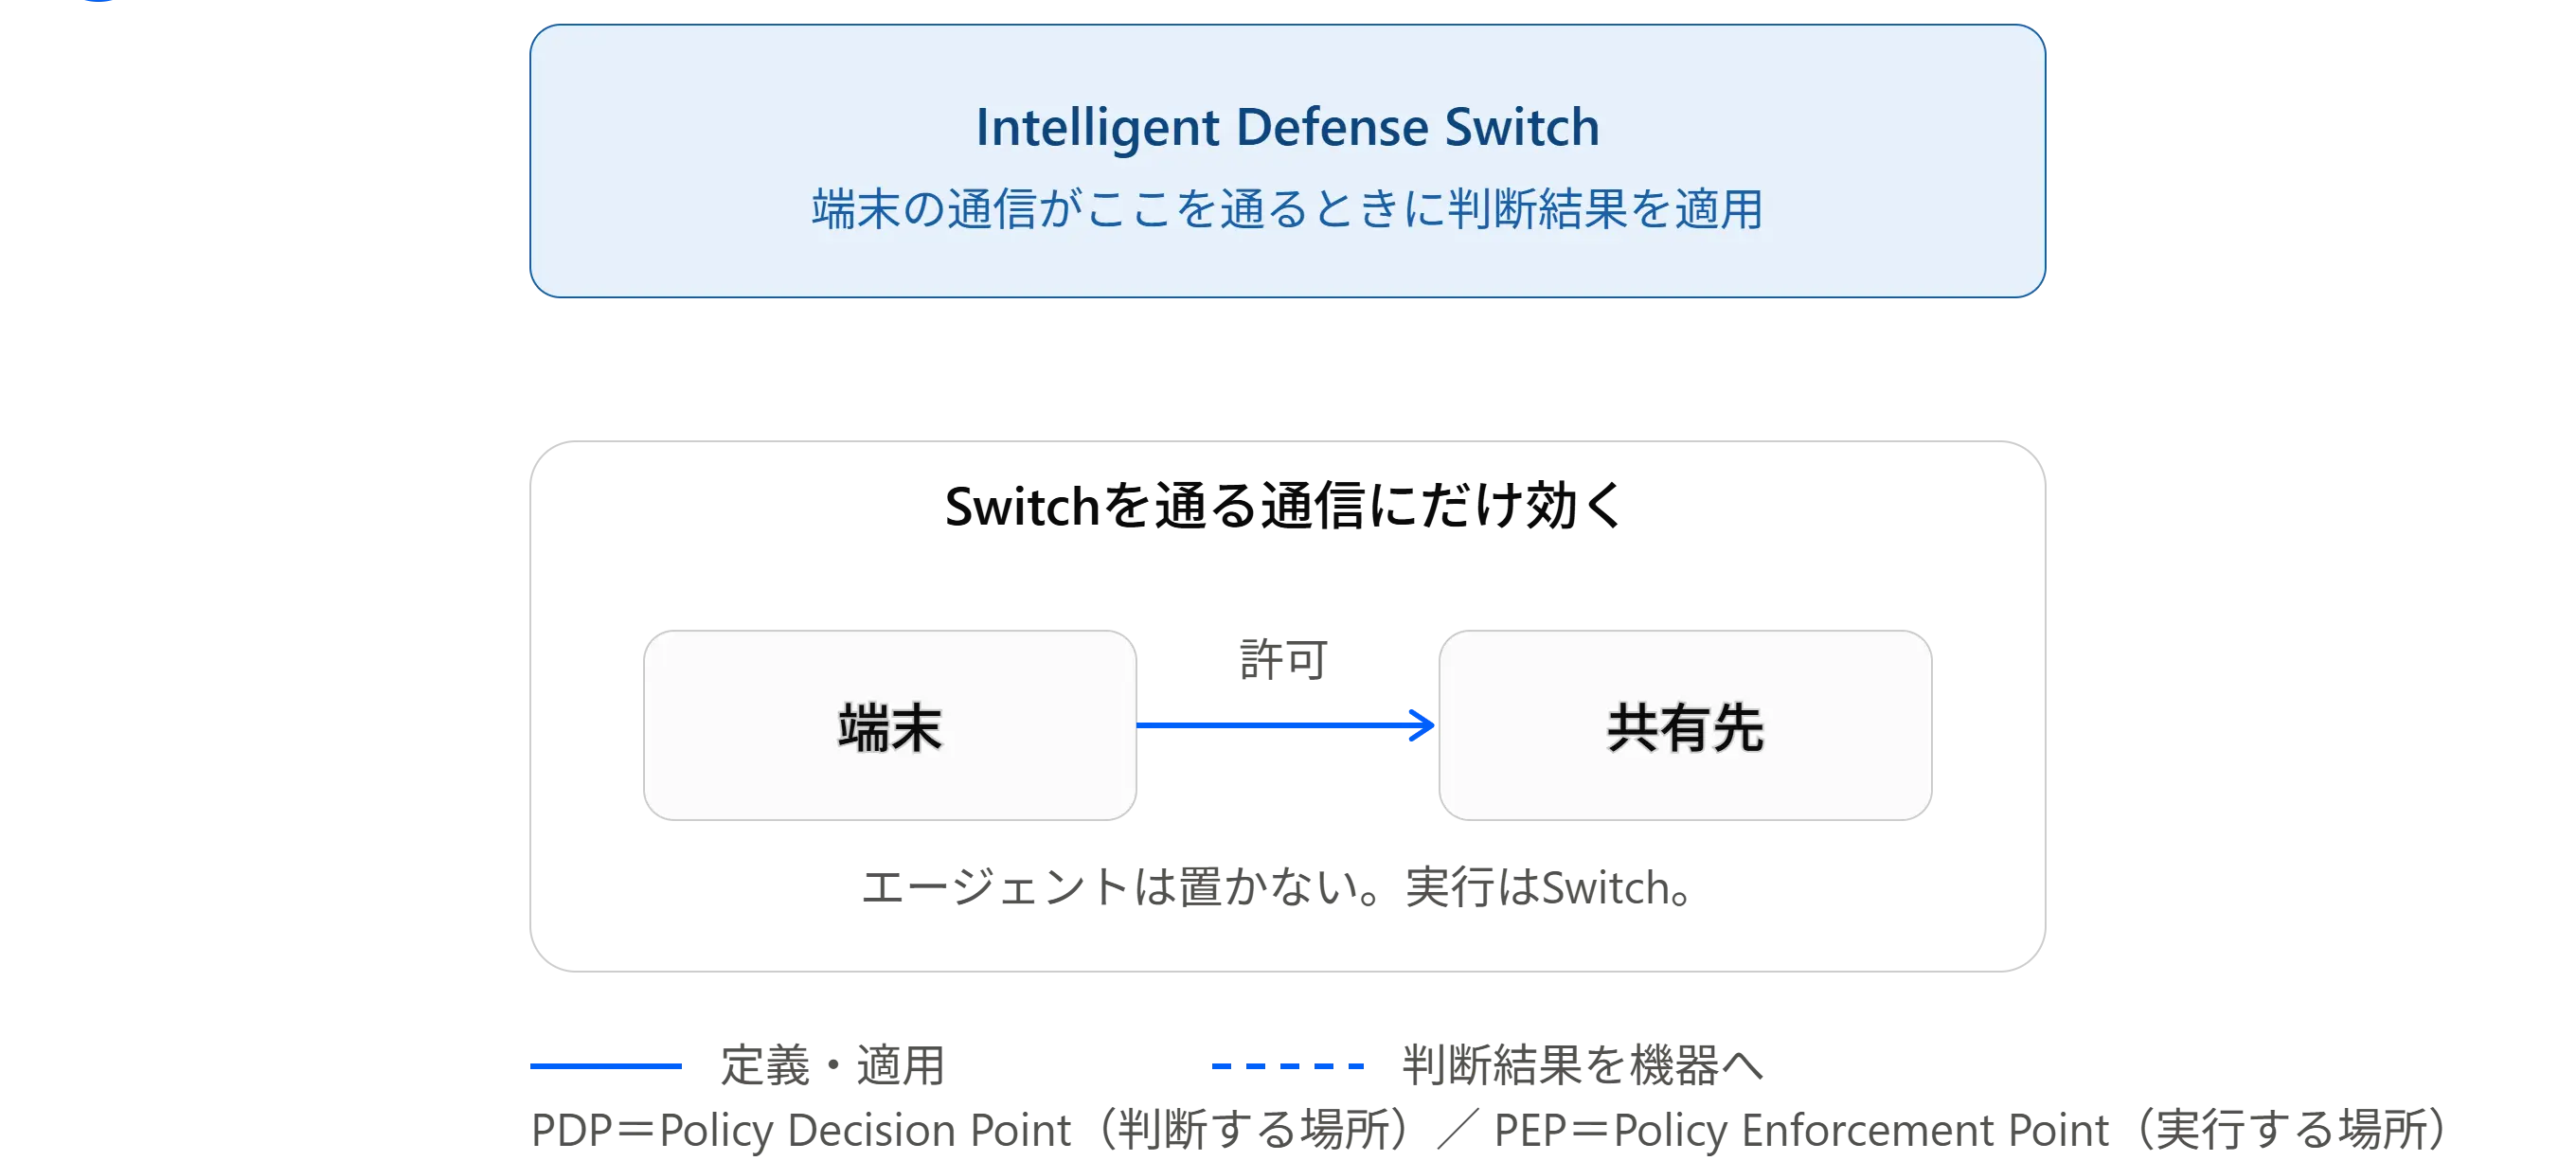
判断は上のTiController。
実行は下のIntelligent Defense Switch。
別のエージェントや装置は不要。
-
定義する
通してよい通信の材料
-
判断する
TiController(判断点 PDP)
-
実行する
Intelligent Defense Switch(実行点 PEP)
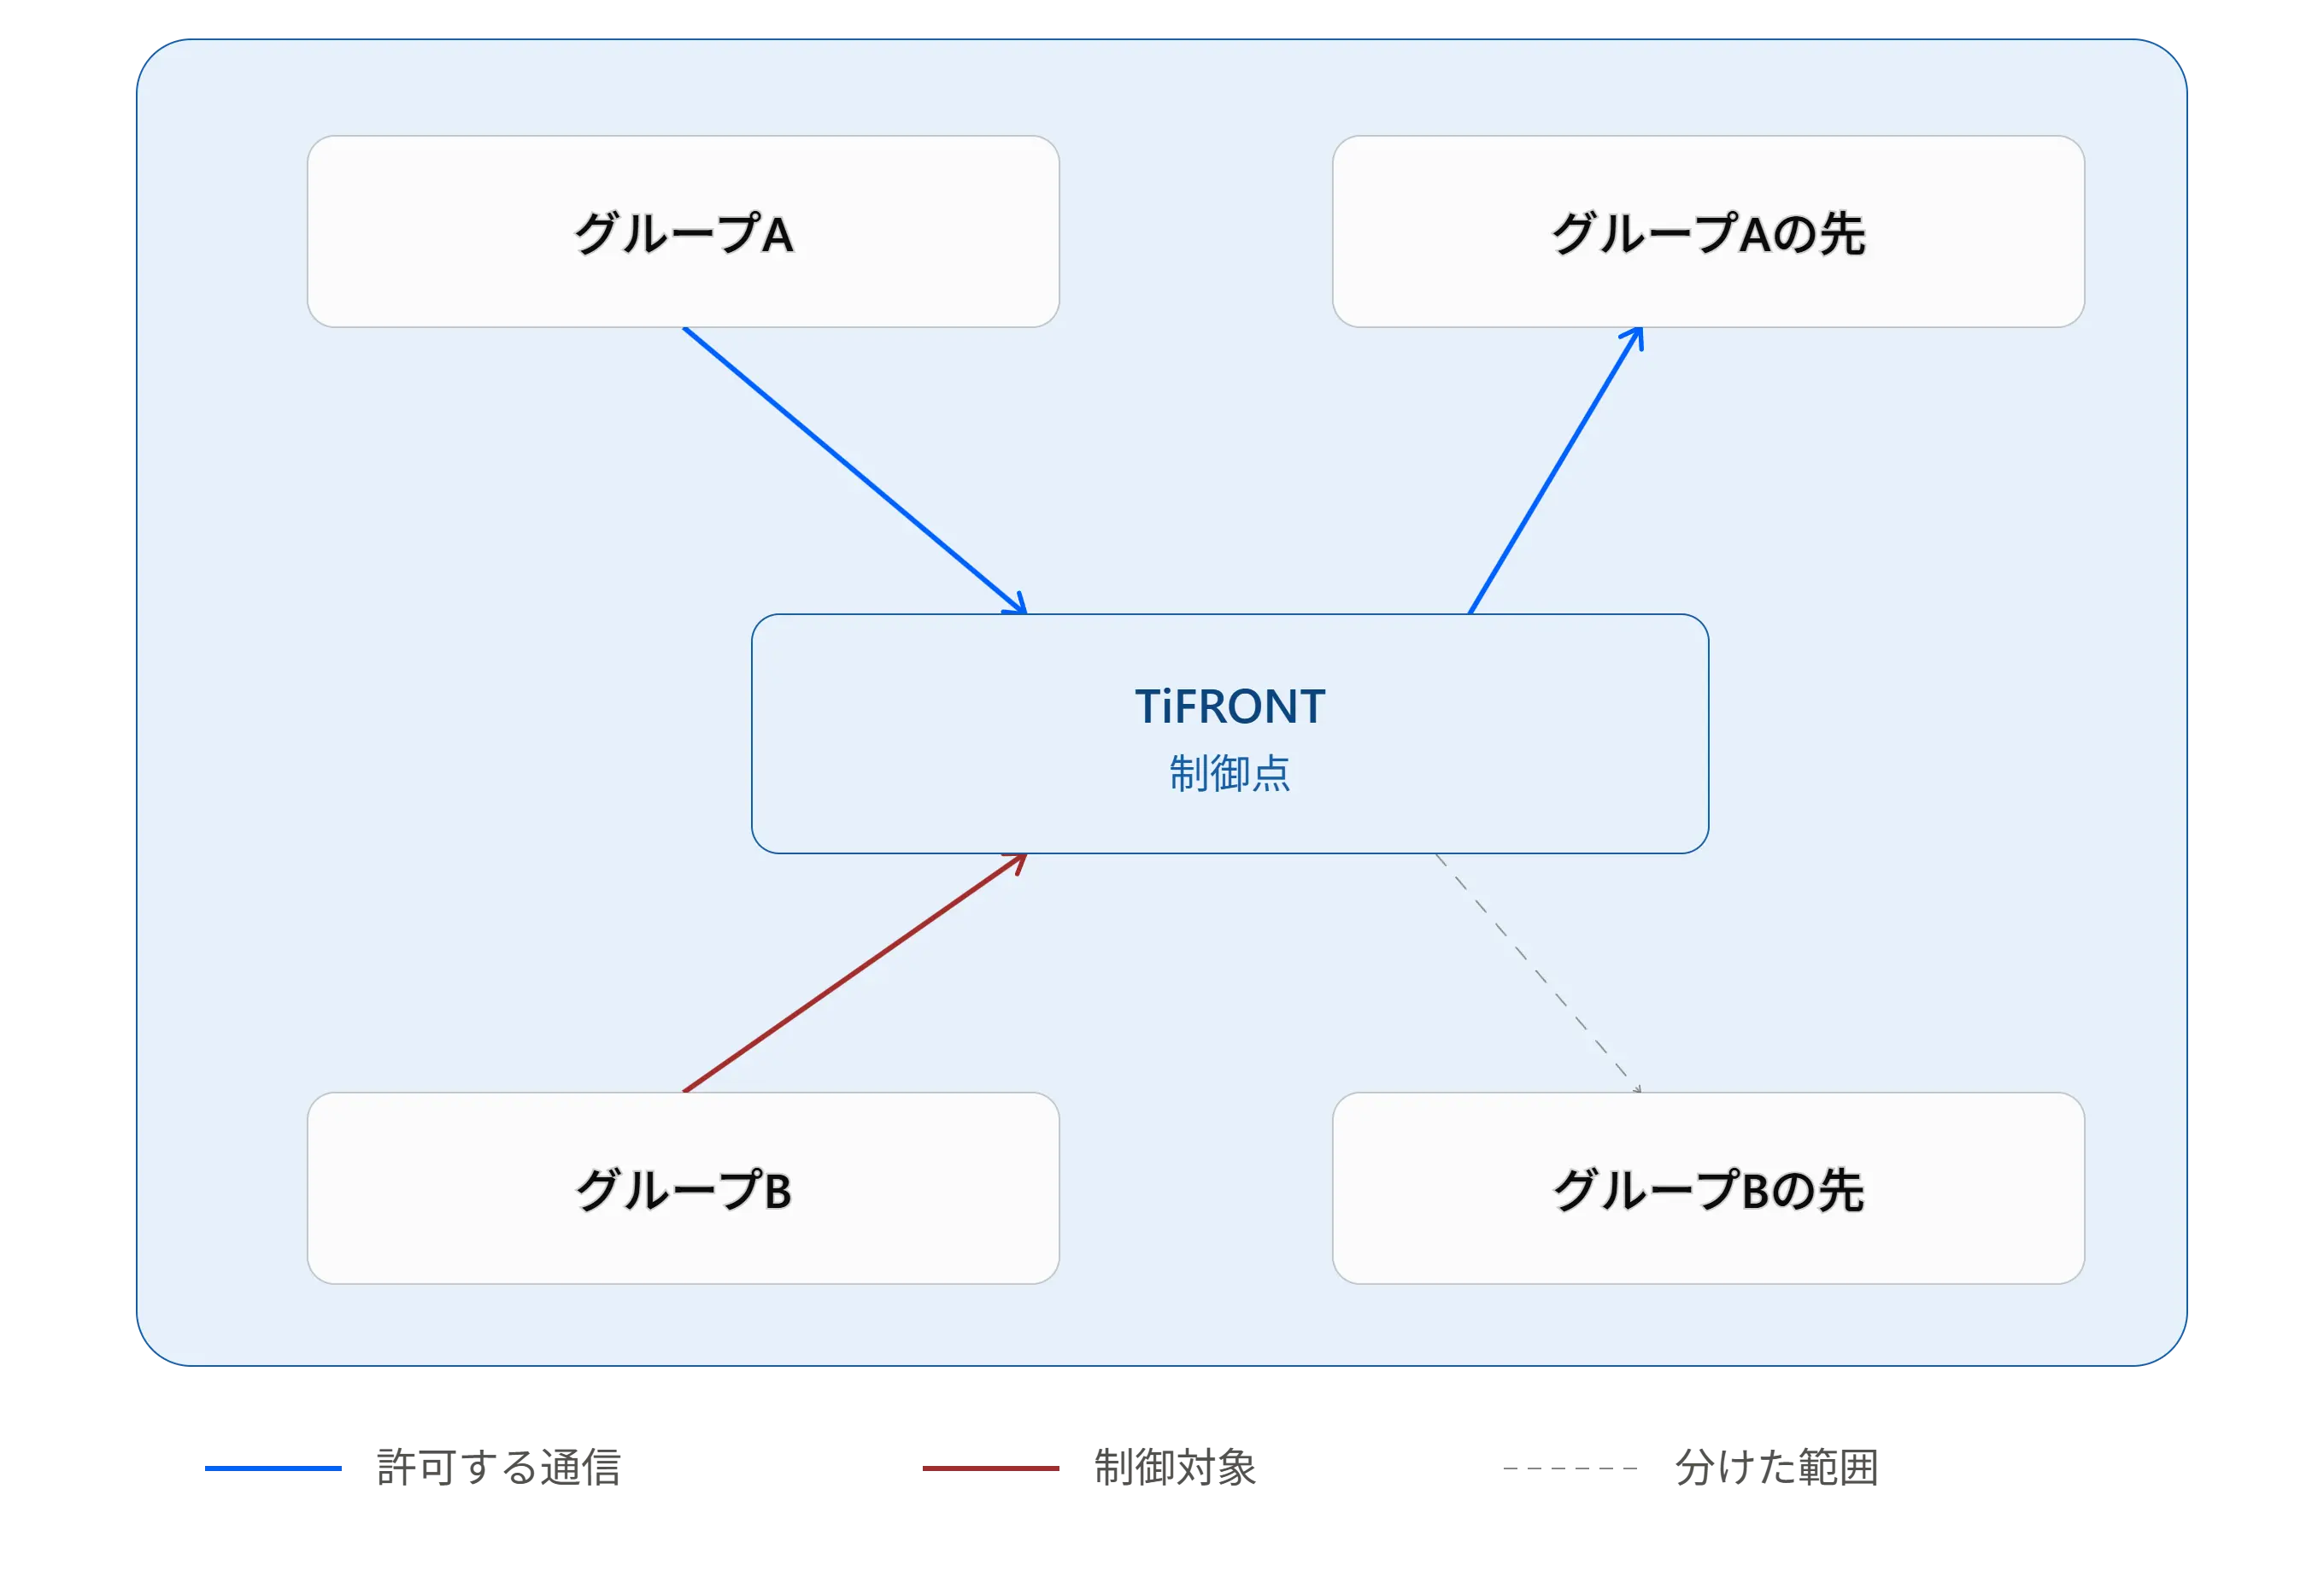
広い通信範囲と、グループごとに分けた通信範囲
グループ分離ではTiFRONTを制御点にします。
フラット(広い通信範囲)
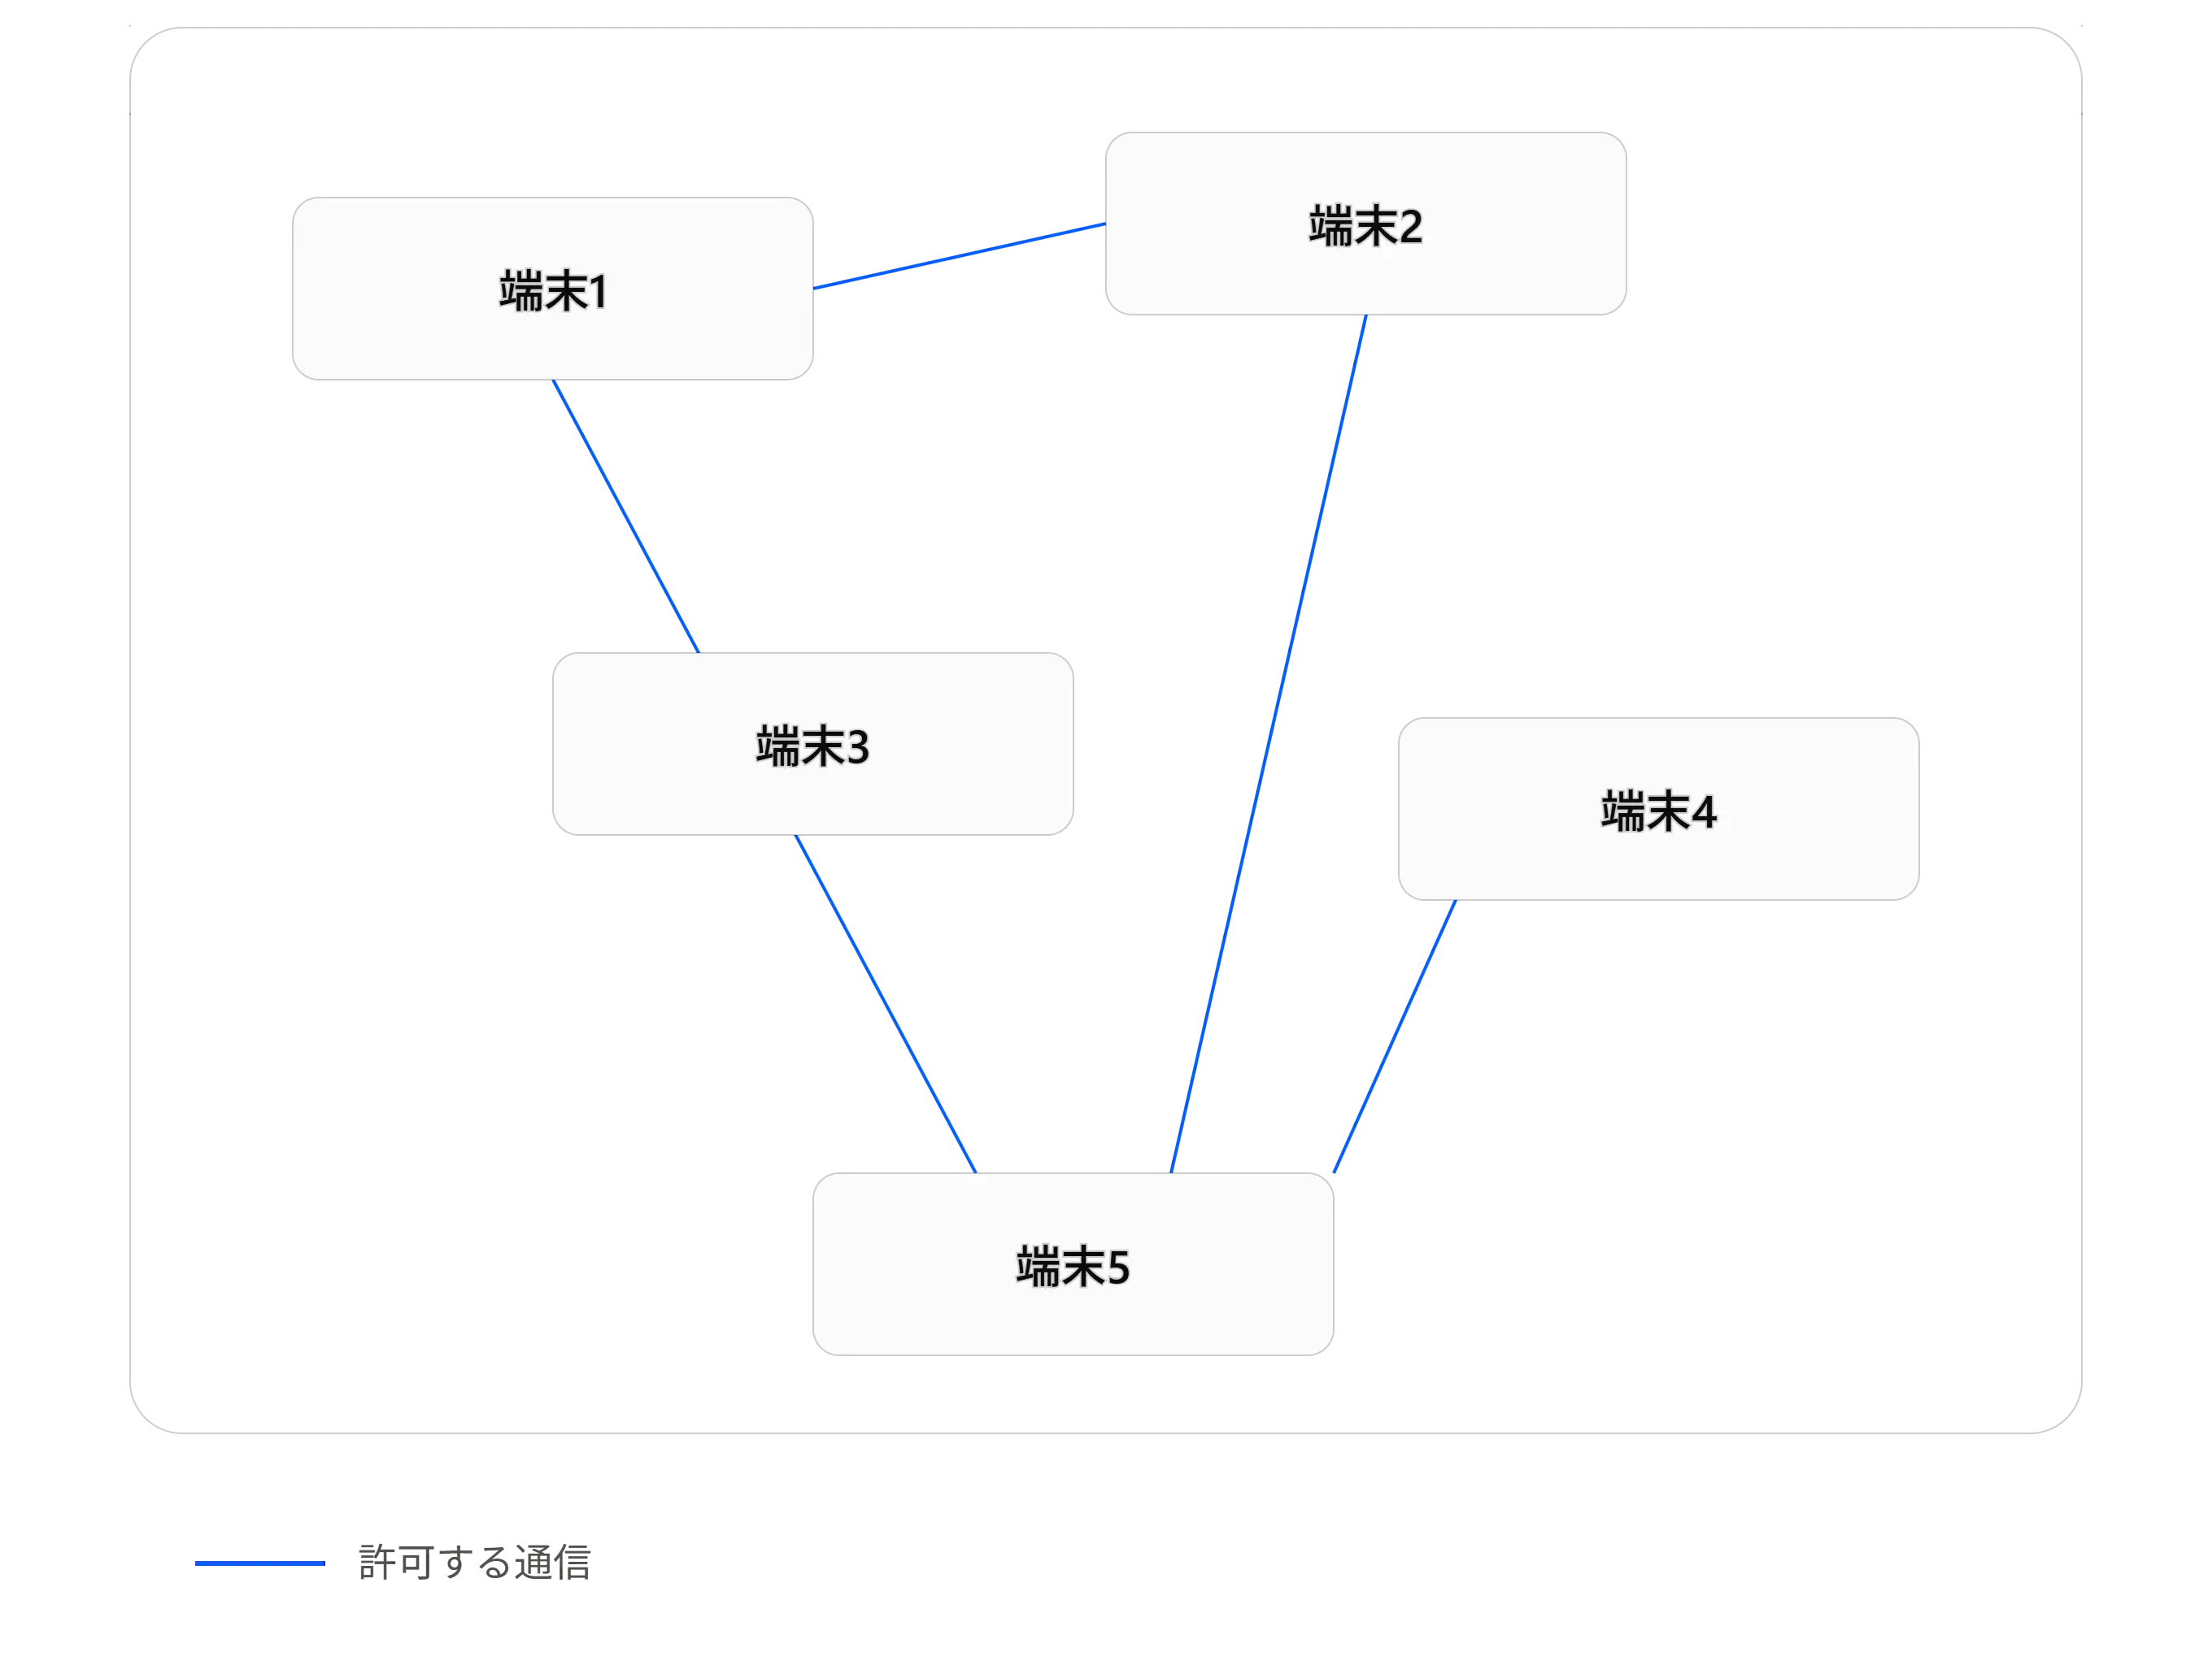
グループ分離
Switchで使い、
TiControllerへつなぐ。
TiFRONT ZTは、Intelligent Defense Switchの機能です。Security APでは利用できません。
ポリシーの判断はTiControllerが行います。TiControllerとの接続がない場合、TiFRONT ZTは無効になります。
TiFRONT ZTは、
許可する通信範囲をSwitchで適用する。
| 項目 | このページでの説明 |
|---|---|
| 位置付け | 機能のカテゴリー名称 |
| 含まれる機能 | マイクロセグメンテーション |
| 制御の手掛かり | ユーザー、デバイス、リソースの定義に基づくポリシー |
| 制御対象 | Intelligent Defense Switchを通過する通信 |
| 処理主体 | 判断はTiController。実行はIntelligent Defense Switch |
| TiController切断時 | 無効 |
| 対応製品 | Intelligent Defense Switch。Security APは非対応 |
| 適用範囲 | 対象となる通信がSwitchを通過するときに成立する |
特許
vCATは、日本および韓国で特許を取得しています。
TiFRONT ZTの利用条件を
確認する
Switchの配置と、TiControllerでの管理範囲を確認したうえで、導入構成を検討します。
環境や課題に合わせた
導入方法
TiFRONTをどの環境へ配置し、どの製品と機能を組み合わせるかは、業種、拠点の規模、対象端末、現在のネットワーク構成によって異なります。
接続環境に合う
TiFRONT構成を確認する
対象端末、通信経路、利用する機能、管理方法を確認し、必要な製品とモデルを検討します。