
vCATを検討する前に
できること
vTrapへの接続やプロファイルを手掛かりに兆候を捉え、対象端末の通信を遮断します
対応製品
Intelligent Defense Switchで利用します。Security APは非対応です。
必要構成
判断を担うTiControllerとの接続が必要です。
適用範囲
対象端末について、Switchを通過する通信を遮断します。
通常の業務通信では使わない接続を
手掛かりにする。
ネットワーク内部へ入ったマルウェアや攻撃者は、接続可能な機器やサービスを探索し、次の侵入先を探すことがあります。通常の業務では接続する必要がない仮想的なトラップを用意することで、その接続を確認すべき兆候として扱えます。
実在する業務資産に影響を与えず、
確認対象を用意する
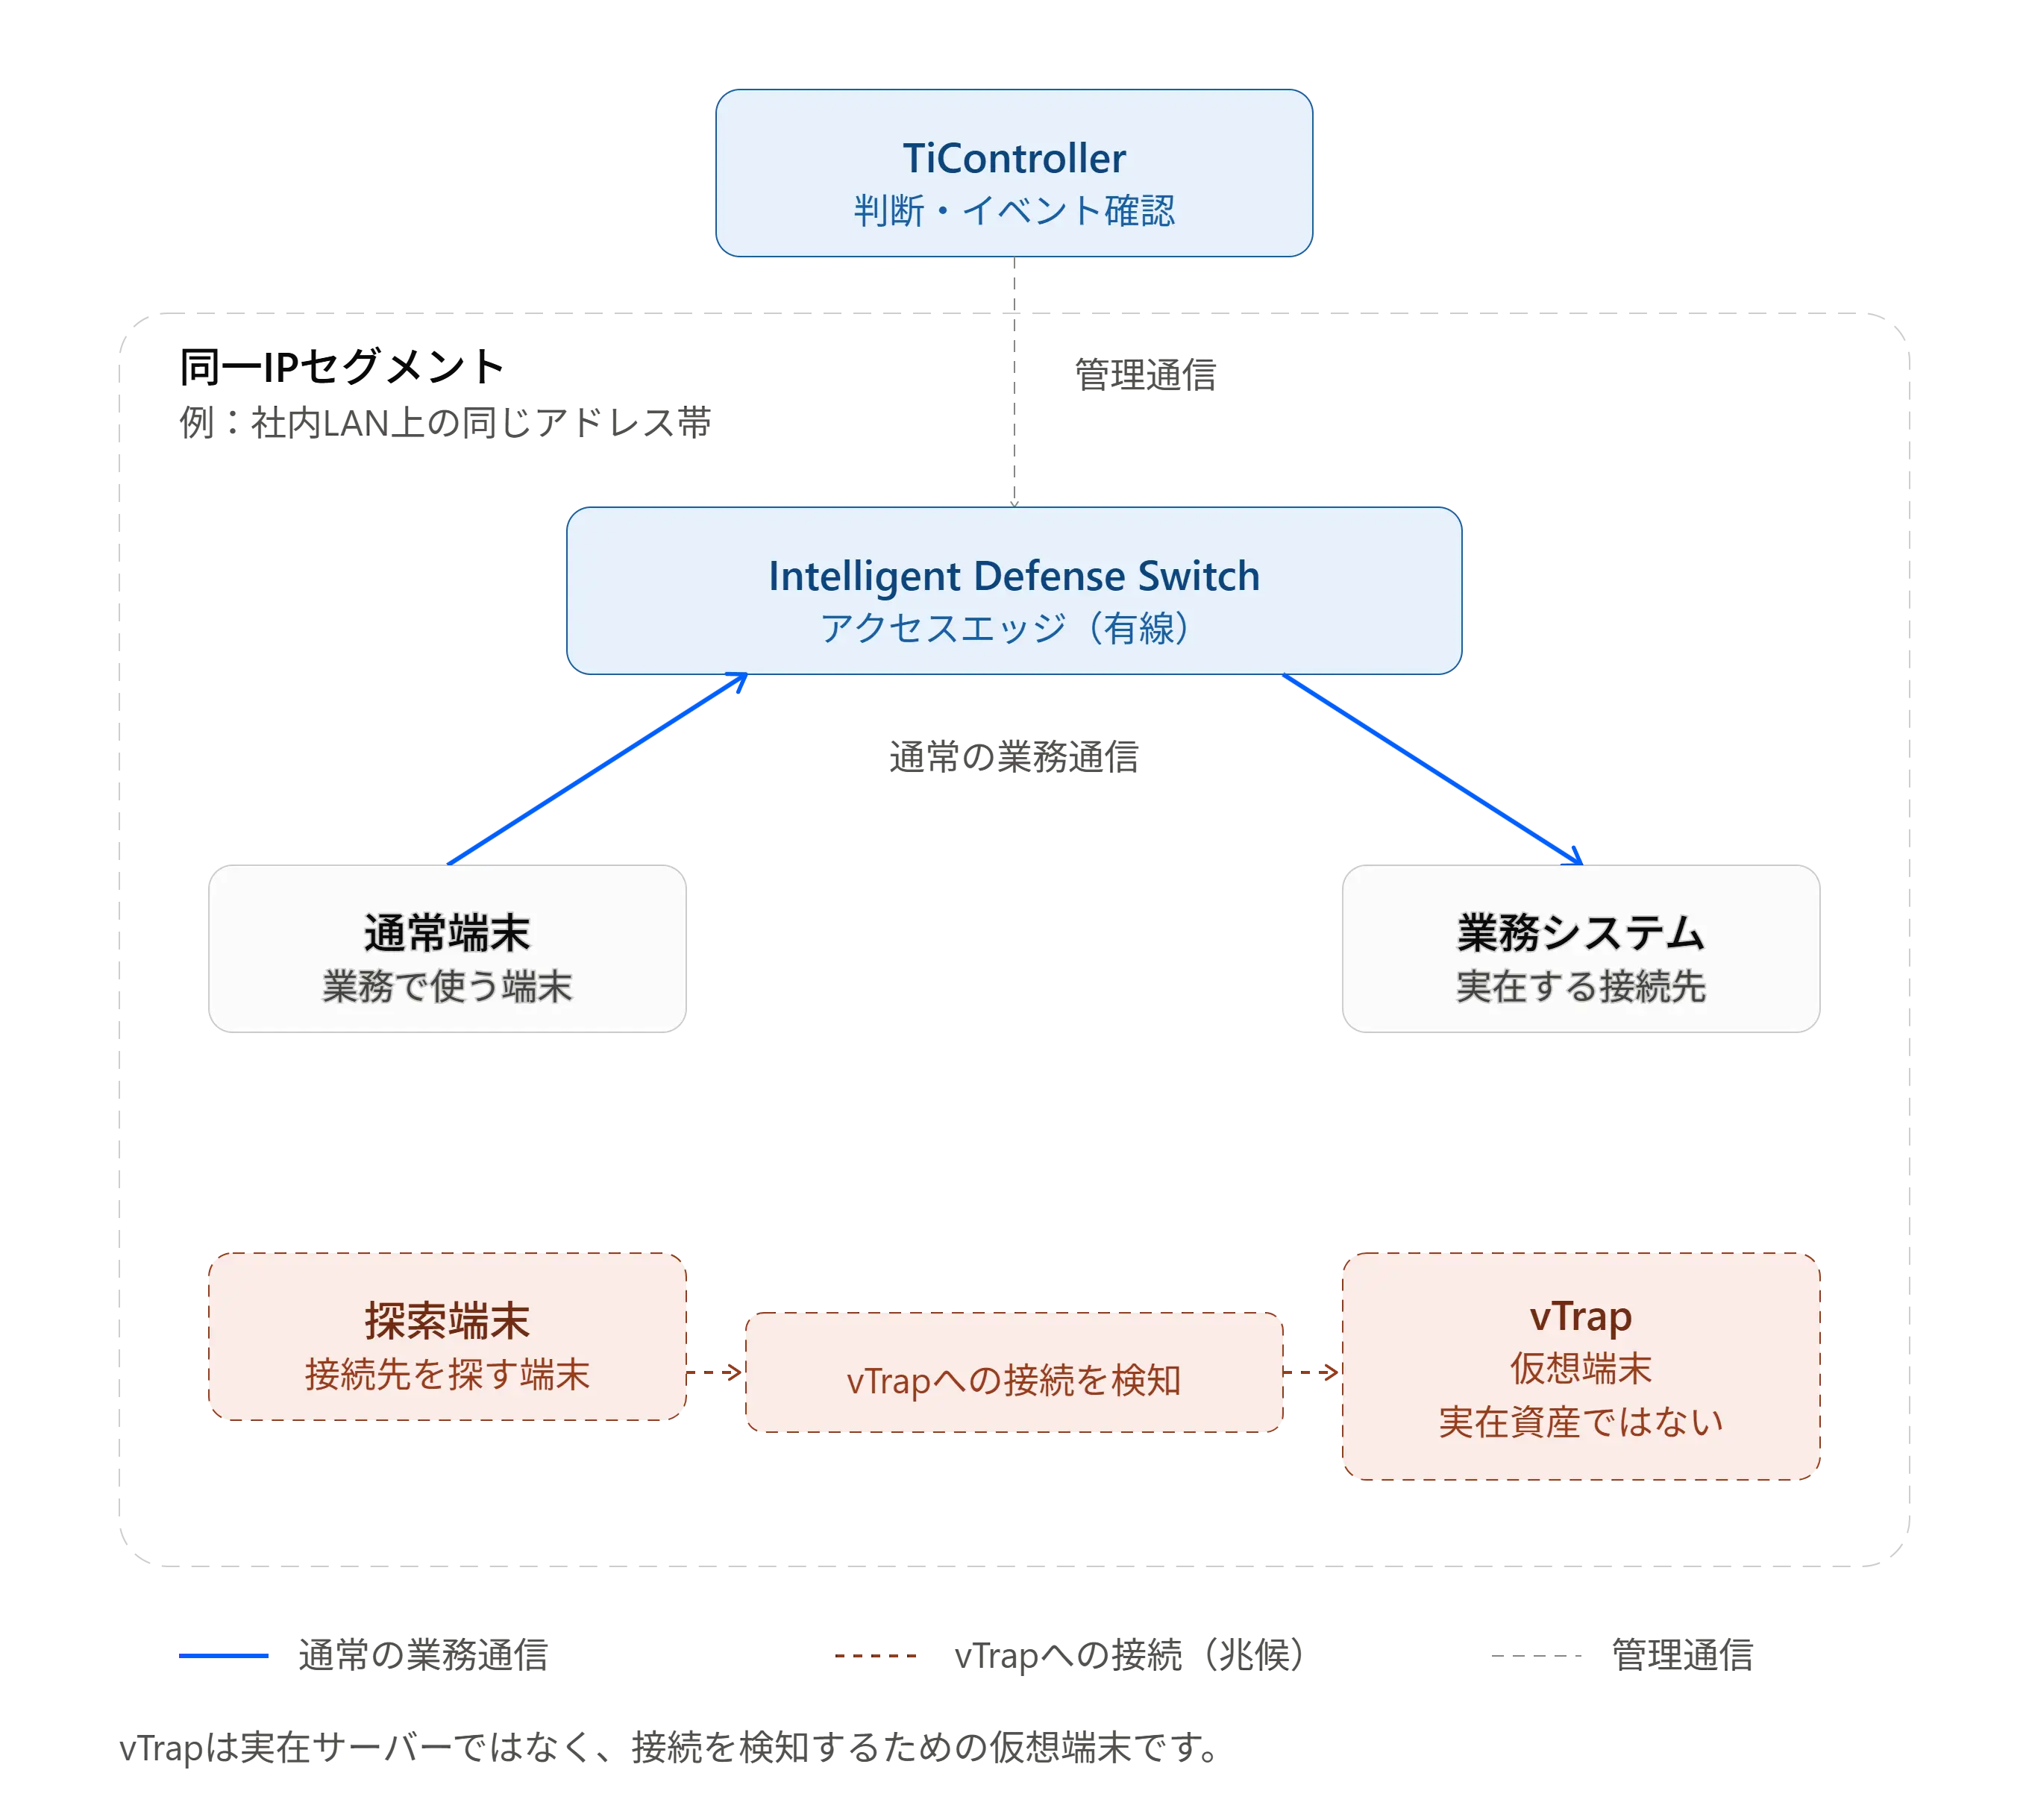
vCATは、ネットワーク内部に仮想的なトラップであるvTrapを配置します。端末がvTrapへ接続した場合、その接続をイベントとして検知し、アクセス元端末と事象を確認する手掛かりを提供します。
vTrapは、機能として管理者が設定します。利用中のネットワークと同じIPセグメントを設定し、仮想端末のIPアドレスを指定します。
判断はTiControllerが行います。vTrapへの接続を、機器単体だけで完結する処理としては説明しません。
同一セグメント上の通常通信とvTrapへの接続
通常端末の業務通信と、探索端末から仮想端末(vTrap)への接続を分けて示します。
プロファイル
vCATは、vTrapに加えてプロファイルを利用します。
プロファイルは、ランサムウェアの通信の振る舞いを記録したものです。
製品紹介
vCATの概要と、vTrap・プロファイルの考え方を動画で確認できます。ネットワーク上の配置や遮断の範囲は、このページの本文と図版を正としてください。
Switchで使い、
TiControllerへつなぐ
vCATは、Intelligent Defense Switchの機能です。Security APでは利用できません。
vTrapへの接続を脅威の兆候として扱う判断は、TiControllerが行います。TiControllerとの接続がない場合、vCATは無効になります。
検知したアクセス元端末の
通信を遮断する。
vTrapへの接続を検知したアクセス元端末について、TiFRONTを通過する通信を遮断します。対象は、その端末の通信全体です。
-
vTrapへの接続を検知する。
-
アクセス元端末について、TiFRONTを通過する通信を遮断する。
-
管理者がイベントとアクセス元端末を確認する。
-
影響範囲を確認し、必要に応じて解除または設定を見直す。
遮断の対象は、TiFRONTを通過する通信です。TiFRONTを経由せずに完結する通信まで、同じ範囲で止まるものではありません。vCATがネットワーク内のすべての脅威を検知するものでもありません。
検知後の通信遮断
検知した端末について、Intelligent Defense Switchを通過する通信を遮断します。
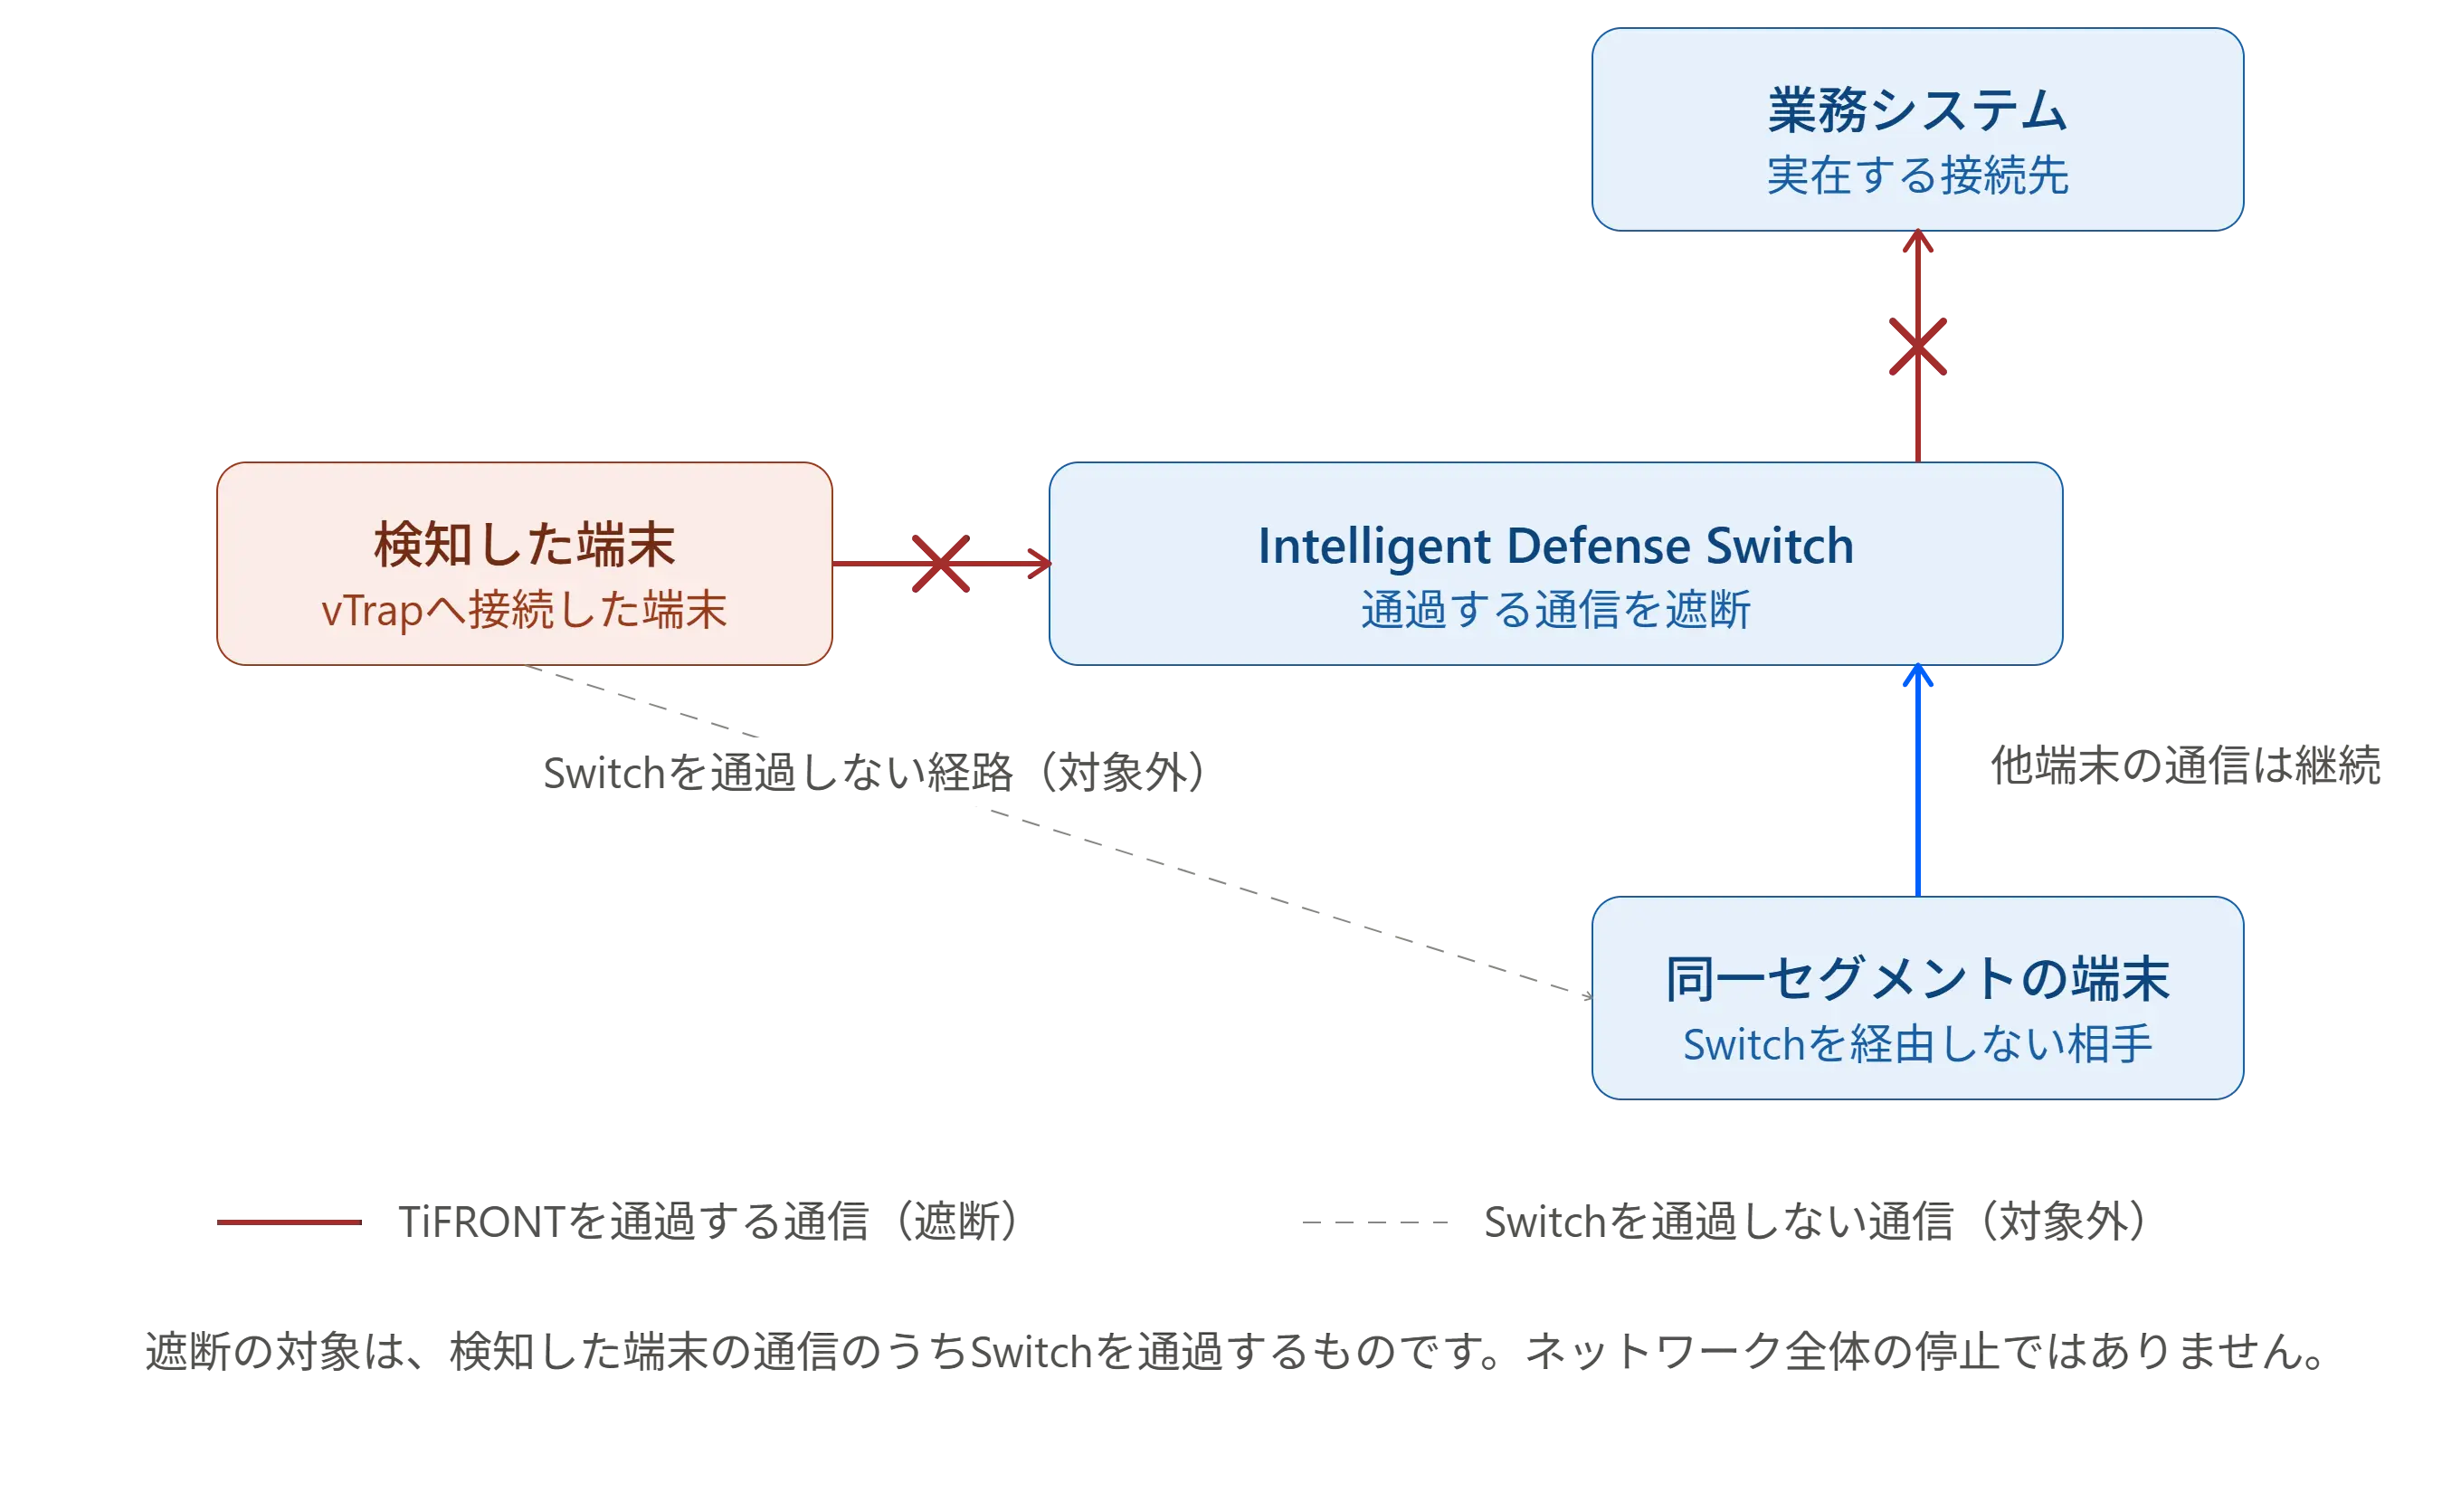
vCATは兆候を捉え、
対象端末の通信を制御する。
| 項目 | このページでの説明 |
|---|---|
| 検知の手掛かり | vTrapへの接続。プロファイル(ランサムウェアの通信の振る舞いの記録) |
| 確認対象 | イベントとアクセス元端末 |
| 制御対象 | 検知したアクセス元端末について、TiFRONTを通過する通信全体 |
| 処理主体 | 判断はTiController。遮断はTiFRONTで実行する |
| TiController切断時 | 無効 |
| 対応製品 | Intelligent Defense Switch。Security APは非対応 |
| 適用範囲 | 対象となる通信がSwitchを通過するときに成立する |
TiMatrixとの違い
| 比較軸 | vCAT | TiMatrix |
|---|---|---|
| 検知の手掛かり | vTrapへの接続 | 通過する通信のパターン |
| 制御対象 | 検知した端末の、TiFRONTを通過する通信全体 | 該当する攻撃通信 |
| 処理主体 | 判断はTiController | 機器本体 |
| TiController切断時 | 無効 | Switch上では有効 |
| 対応製品 | Switch | Switch、Security AP |
特許
vCATは、日本および韓国で特許を取得しています。
vCATの利用条件を
確認する
Switchの配置と、TiControllerでの管理範囲を確認したうえで、導入構成を検討します。
環境や課題に合わせた
導入方法
TiFRONTをどの環境へ配置し、どの製品と機能を組み合わせるかは、業種、拠点の規模、対象端末、現在のネットワーク構成によって異なります。
接続環境に合う
TiFRONT構成を確認する
対象端末、通信経路、利用する機能、管理方法を確認し、必要な製品とモデルを検討します。